Moduly

Evidence aktiv Řízení rizik Maturity / GAP Incidenty Dodavatelé Politiky Změnové řízení AI asistent Reporty
Rámce Ceny Bezpečnost O nás
Přihlásit se

Zjednodušte compliance.
Snižte bezpečnostní rizika.
Budujte odolnost.

Aktiva, rizika, dodavatele, incidenty a politiky vedete v Observě na jednom místě. Observa z nich připraví podklady pro audit i hlášení regulátorovi.

Trial bez karty Registrace za 5 minut Datacentra v EU

Rámce, se kterými Observa pracuje

ZKB Vyšší vyhl. 409/2025
ZKB Nižší vyhl. 410/2025
NIS2 Dir. 2022/2555
ISO/IEC 27001:2022 Annex A
NIST CSF 2.0 106 req.
CIS Controls v8.1 153 req.
DORA Reg. 2022/2554
GDPR Reg. 2016/679
SOC 2 TSC
PCI DSS v4.0 Payment
HIPAA Healthcare
ZKB Vyšší vyhl. 409/2025
ZKB Nižší vyhl. 410/2025
NIS2 Dir. 2022/2555
ISO/IEC 27001:2022 Annex A
NIST CSF 2.0 106 req.
CIS Controls v8.1 153 req.
DORA Reg. 2022/2554
GDPR Reg. 2016/679
SOC 2 TSC
PCI DSS v4.0 Payment
HIPAA Healthcare

Co v Observě najdete

Observa propojuje požadavky mezi rámci, automatizuje práci s důkazy a pomáhá připravit podklady pro audit i vedení. Obrazovky, pojmy i výstupy se řídí regulatorním profilem vaší organizace, ať pro vás platí zákon o kybernetické bezpečnosti, DORA, nebo ISO 27001.

AI asistent · EU

AI čte vaše data, ne internet

S asistentem mluvíte běžnou češtinou. Zeptejte se třeba „Co mi chybí do NIS2?“ a odpověď dostanete z vašich skutečných dat: evidovaných aktiv, firemních politik i výsledků hodnocení zralosti. Žádné obecné rady z internetu, jen konkrétní stav vaší organizace. Vše běží v evropském datovém centru. Vaše data neslouží k trénování modelu a celé zpracování pokrývá uzavřená smlouva o zpracování (DPA).

Které požadavky vyhlášky 409/2025 jsou nesplněné?

Ze 168 požadavků máte 23 nesplněných. Nejvíc chybí v § 11 (řízení změn), § 14 (incidenty) a § 9 (dodavatelé). Mám připravit plán nápravy?
Mapování

1 800+ vazeb

Mapování mezi rámci připravili naši auditoři, ne stroj. Odpovíte na § 13 vyhl. 409/2025 (řízení přístupu) a Observa ukáže, co tím plníte v ISO A.5.15, NIS2 čl. 21 odst. 2 písm. i) i NIST PR.AA. Dostupné jen v tarifu Enterprise.

Řízení přístupu v jednotlivých rámcích

ZKB§ 13 vyhl. 409/2025
ISO 27001A.5.15
NIS2čl. 21 odst. 2 písm. i)
NIST CSFPR.AA-05
DORAčl. 9 odst. 4 písm. c)

Pokrytí

11

podporovaných rámců

Spojujeme českou i evropskou legislativu s mezinárodními standardy: ZKB 264/2025 · NIS2 · ISO 27001:2022 · NIST CSF 2.0 · CIS Controls v8.1 · DORA · GDPR · SOC 2 · PCI DSS v4.0 · HIPAA. V tarifu Enterprise si přidáte i vlastní rámec na míru. Detail →

Pro auditora

Audit Package místo desítek excelů

SoA, BIA, Risk Register, hlášení pro NÚKIB, Executive Dashboard a další, celkem 50+ šablon. Reporty vznikají vždy z aktuálních dat. Otisk SHA-256 každého reportu se kvůli forenzní dohledatelnosti uloží do záznamu o činnosti.

SoA BIA Audit Package NÚKIB hlášení celkem 50+

Architektura

Jak chráníme vaše data

  • Izolace mezi organizacemi na aplikační úrovni, ověřovaná desítkami automatických testů
  • Data šifrovaná v klidu i při přenosu
  • Neměnný auditní log s řetězcem otisků
  • Data aplikace i zálohy ukládáme jen v EU
Více o bezpečnosti →

Registr rizik, ve kterém se vyznáte

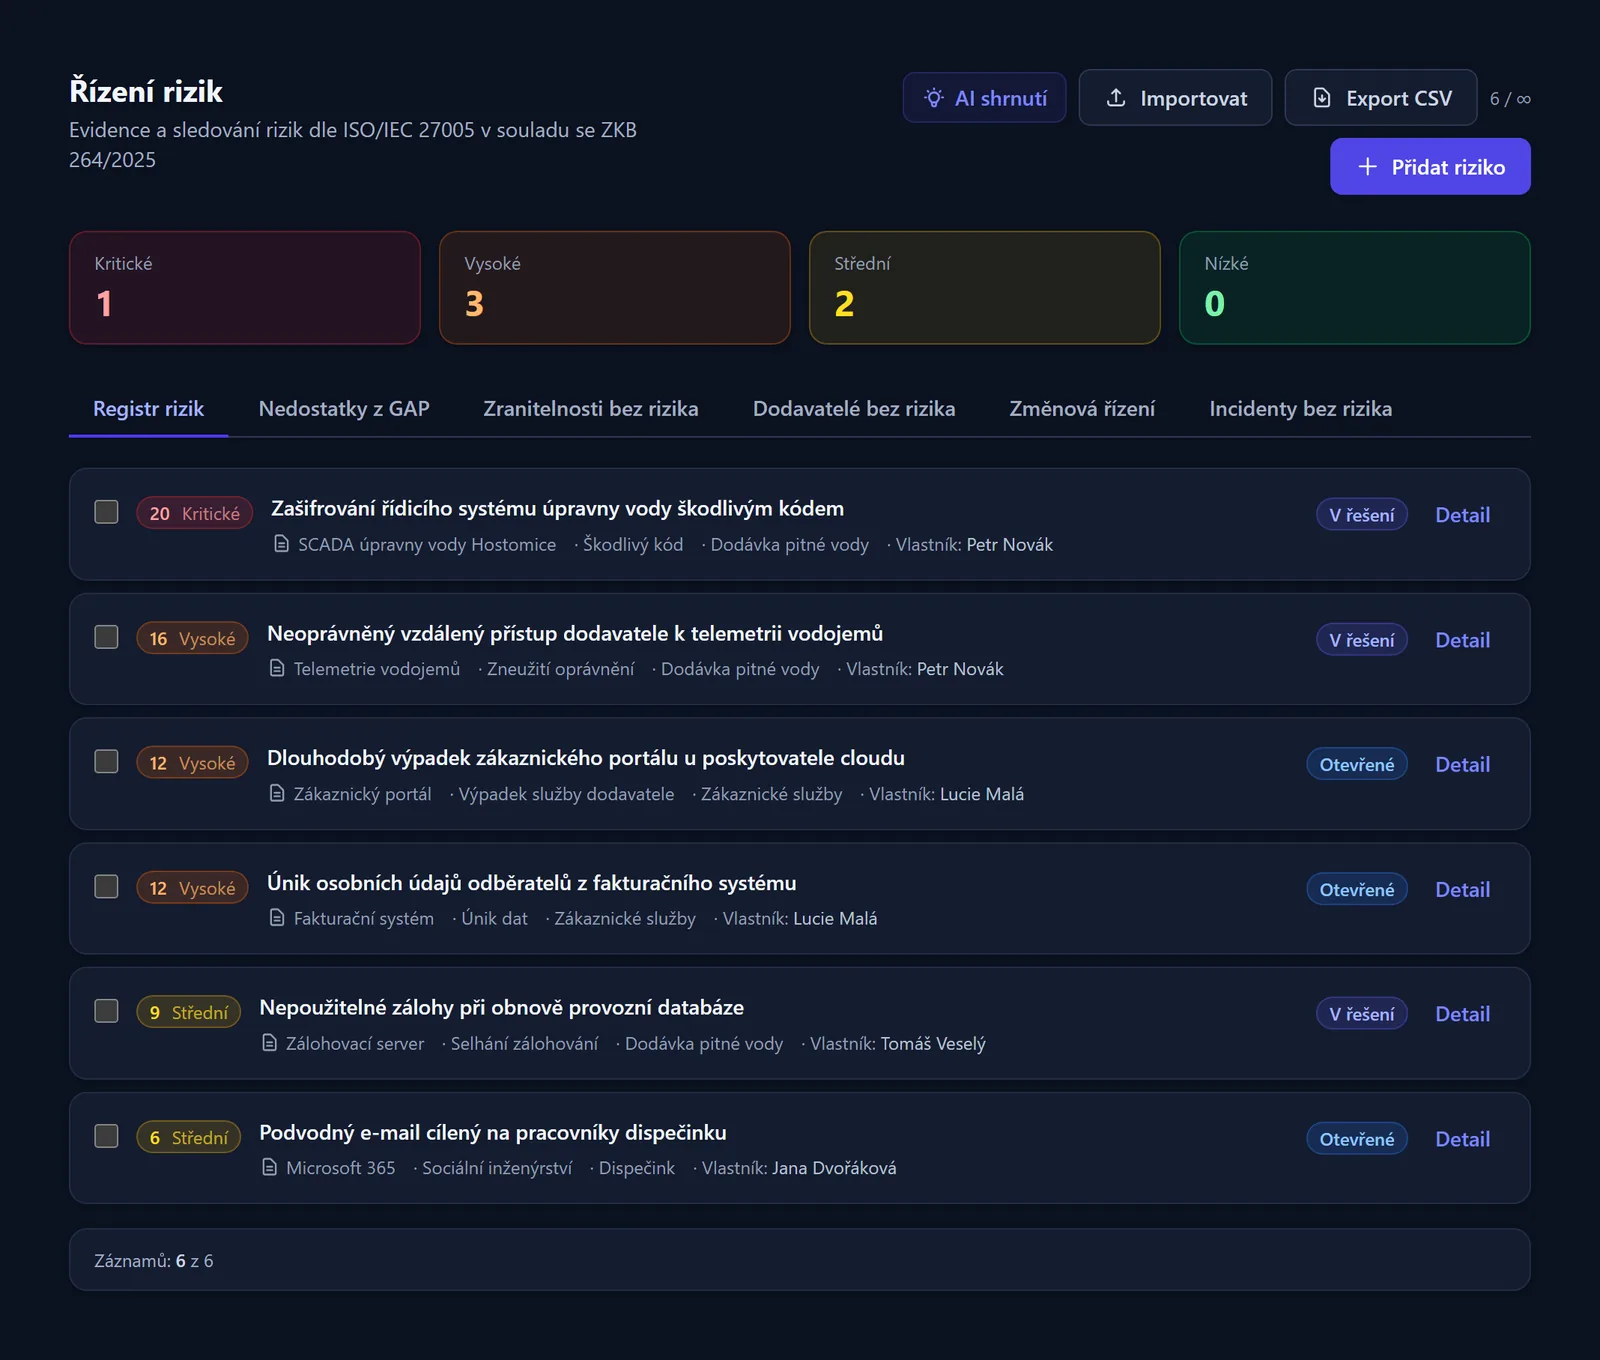
Každé riziko má aktivum, hrozbu, regulovanou službu a vlastníka. Skóre počítáte podle metodiky NÚKIB, nebo podle vlastních škál a prahů. Co v registru chybí, nemusíte hlídat. Observa vám to ukáže sama.

  • Když dodavateli chybí povinná evidence, Observa k němu sama založí riziko. Po doplnění evidence ho zase uzavře. Automatická rizika můžete zapnout i pro kritické zranitelnosti nebo chybějící dokumenty aktiv.
  • Nedostatky z hodnocení zralosti, zranitelnosti, dodavatele, změny a incidenty, ke kterým ještě riziko nemáte, najdete na samostatných záložkách. Riziko k nim založíte přímo ze seznamu.
  • Způsob zvládání rizika navrhne vlastník a schválí ho schvalovatel. Každý krok zůstává v historii.
  • Přehled rizik a plán zvládání pro auditora vyexportujete do PDF v tarifech Starter, Professional a Enterprise. AI shrnutí registru máte v tarifech Professional a Enterprise.
Více o řízení rizik
Registr rizik v Observě se šesti riziky vzorové vodárenské společnosti seřazenými podle skóre
Obrazovka ukazuje skutečný vzhled aplikace, data jsou vzorová.

Jak začít

Od importu dat po první podklady pro auditora.

1

Naimportujte aktiva a dodavatele

Načtete je z CSV, přes API nebo z naší šablony, včetně závislostí a evidence DPA.

2

Vyplňte hodnocení jen jednou

Hodnocení vyplníte v modulu Maturity & GAP a riziko spočítáte maticí H×Z×D podle metodiky NÚKIB. AI navrhne odpovědi z vašich politik a mapování (v tarifech Professional a Enterprise). Vaše odpověď se pak navrhne i v ostatních rámcích (jen v tarifu Enterprise).

3

Vygenerujte Audit Package

Vyberte z 50+ PDF šablon: SoA, BIA, Risk Register, hlášení pro NÚKIB. Každý report má otisk SHA-256, verzi a zdroje dat.

Moduly nad jednou databází

Každý modul řeší jednu konkrétní povinnost a sdílí data s ostatními: aktiva, rizika, politiky i mapování. Data proto zadáváte jen jednou.

Evidence aktiv

Evidujte aktiva a jejich závislosti, zranitelnosti, hardening, licence i umístění dat na jednom místě.

Detail modulu

Řízení rizik

Veďte registr rizik podle metodiky NÚKIB, nebo s vlastními škálami a vzorcem výpočtu. Rizika propojíte s aktivy i nápravnými opatřeními.

Detail modulu

Maturity & GAP

Hodnoťte zralost v 11 rámcích s 970+ požadavky. Mapování mezi rámci navrhne pokrytí i v ostatních rámcích (jen v tarifu Enterprise).

Detail modulu

Incidenty

Veďte incident od detekce po uzavření. Observa automaticky připraví hlášení pro NÚKIB: prvotní hlášení, oznámení i závěrečnou zprávu.

Detail modulu

Dodavatelé

Spravujte registr dodavatelů včetně smluv, DPA, skóre rizika a plánů kontinuity. Před vypršením platnosti vás Observa upozorní.

Detail modulu

Politiky

Pište politiky přímo v prohlížeči, verzujte je a nechte zaměstnance potvrdit seznámení. Šablony pro ZKB jsou v ceně.

Detail modulu

AI asistent

Ptejte se česky na vlastní data. AI odpovídá z vašich aktiv, rizik a politik, ne z internetu.

Detail modulu

Reporty

Jedním klikem vygenerujete SoA, Risk Register, Audit Package i hlášení pro NÚKIB. Na výběr máte přes 50 šablon v PDF.

Detail modulu

Změnové řízení

Plánujte a schvalujte změny s vazbou na rizika i incidenty. Součástí jsou plány zpětné obnovy a kalendář schvalovací komise (CAB).

Detail modulu

Lidé a identity

Veďte registr osob a jejich identit v systémech včetně pracovníků dodavatelů, technických účtů, klíčových rolí a zastupitelnosti.

Ochrana osobních údajů

Veďte záznamy o činnostech zpracování podle čl. 30 GDPR, evidenci porušení zabezpečení s hlídáním lhůty 72 hodin, DPIA a posouzení předání do třetích zemí. Ve všech tarifech.

Trust Center

Ukažte zákazníkům stav zabezpečení a dokumenty na vlastní stránce. Subprocesoři a dokumenty na žádost s NDA jsou v tarifech Professional a Enterprise.

Napojení na vaše systémy

Observa má otevřené REST API, webhooky a hromadný import i export přes CSV. Aktiva, rizika, dodavatele a incidenty napojíte na systémy, které už používáte: CMDB, ticketing, SOC nebo cokoli jiného s API.

REST API

Aktiva, rizika, dodavatele, incidenty, změny i úkoly čtete i zapisujete přes REST API. Přístup se ověřuje tokenem. Popis polí najdete v nápovědě API a integrace. V tarifech Professional a Enterprise.

Webhooky

Události incidentů (založení, změna stavu, uzavření) a záznamy auditního logu posíláme webhookem do vašeho SIEMu, ticketingu nebo vlastní aplikace. Zprávy jsou ve formátu JSON a podepsané HMAC. V tarifech Professional a Enterprise.

Import z CSV

Aktiva, rizika, dodavatele i osoby hromadně naimportujete ze sešitu Excelu nebo z CSV podle šablony. Hodí se pro první nasazení i přechod z Excelu.

Export do PDF a CSV

Kompletní reporty vyexportujete do PDF (SoA, Risk Register, Audit Package), data do CSV pro zálohu nebo vlastní analýzu.

Jednotné přihlášení (SSO)

Uživatelé se přihlásí firemní identitou (Microsoft Entra ID, Google Workspace nebo jiný poskytovatel SAML či OIDC). Účty se zakládají přes SCIM. Jen v tarifu Enterprise.

Notifikace

Upozornění na úkoly a blížící se termíny dostáváte e-mailem a přímo v aplikaci. Žádný úkol ani termín vám už neproklouzne.

POST /api/v1/risks
# Vytvoření rizika přes API (organizace se vzorcem H×Z×D)
curl -X POST https://observa.cypheron.cz/api/v1/risks \
  -H "Authorization: Bearer $OBSERVA_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
    "scenario": "Únik osobních údajů přes kompromitovaný účet v AD",
    "primary_asset_name": "Osobní údaje zákazníků",
    "source_asset_name": "Active Directory",
    "threat_level": 4, "vulnerability_level": 4, "impact": 4,
    "owner_email": "[email protected]"
  }'

# 201 Created
{ "status": "created", "risk_id": 318,
  "risk": { "risk_id": 318,
            "scenario": "Únik osobních údajů přes kompromitovaný účet v AD",
            "risk_score": 64, "risk_level": "high", "status": "open" } }

Podrobnosti o API a bezpečnosti →

Cena, která dává smysl od prvního dne.

Fakturace měsíčně nebo ročně. Trial sedm dní zdarma, bez karty a bez závazku.

Začněte od 2 990 Kč/měs.

Starter

Rámce ZKB, DORA a GDPR, evidence aktiv, rizika a úkoly a uživatelé: 10. Bez modulů Incidenty, Dodavatelé, Politiky a Změnové řízení.

2 990 Kč/měs
Detail plánu
Nejoblíbenější

Professional

Rámce ZKB, DORA a GDPR a k nim 2 další, všechny moduly včetně hlášení incidentů, uživatelé: 25, REST API a SIEM export a AI asistent.

6 490 Kč/měs
Detail plánu

Enterprise

Rámce ZKB, DORA a GDPR a všechny další i vlastní rámce, mapování mezi rámci, všechny moduly včetně hlášení incidentů, uživatelé bez omezení, REST API a SIEM export, AI asistent s doporučeními napříč firmou a SSO a SCIM.

11 990 Kč/měs
Detail plánu

Vyzkoušejte Observu na vlastních datech

Zkušební verzi máte sedm dní zdarma v omezeném rozsahu. Bez karty a bez závazku.