Moduly

Evidence aktiv Řízení rizik Maturity / GAP Incidenty Dodavatelé Politiky Změnové řízení AI asistent Reporty
Rámce Ceny Bezpečnost O nás
Přihlásit se

Dodavatelé · Řízení dodavatelů podle regulatorního profilu

Bezpečnostní profil dodavatele,
ne jen tabulka s kontakty.

Typ dodavatele a charakter spolupráce určí, jakou evidenci dodavatel potřebuje: smlouvu, kontrolní seznam smlouvy, pracovníky, vazbu na aktiva, řízení přístupů a posouzení. Požadavky, které ukládá předpis, Observa zamkne podle regulatorního profilu organizace. Ostatní můžete s odůvodněním označit jako nevztahující se. Automatická rizika vznikají jen z chybějící evidence u vyžadovaných požadavků a samy se zapíší do registru rizik.

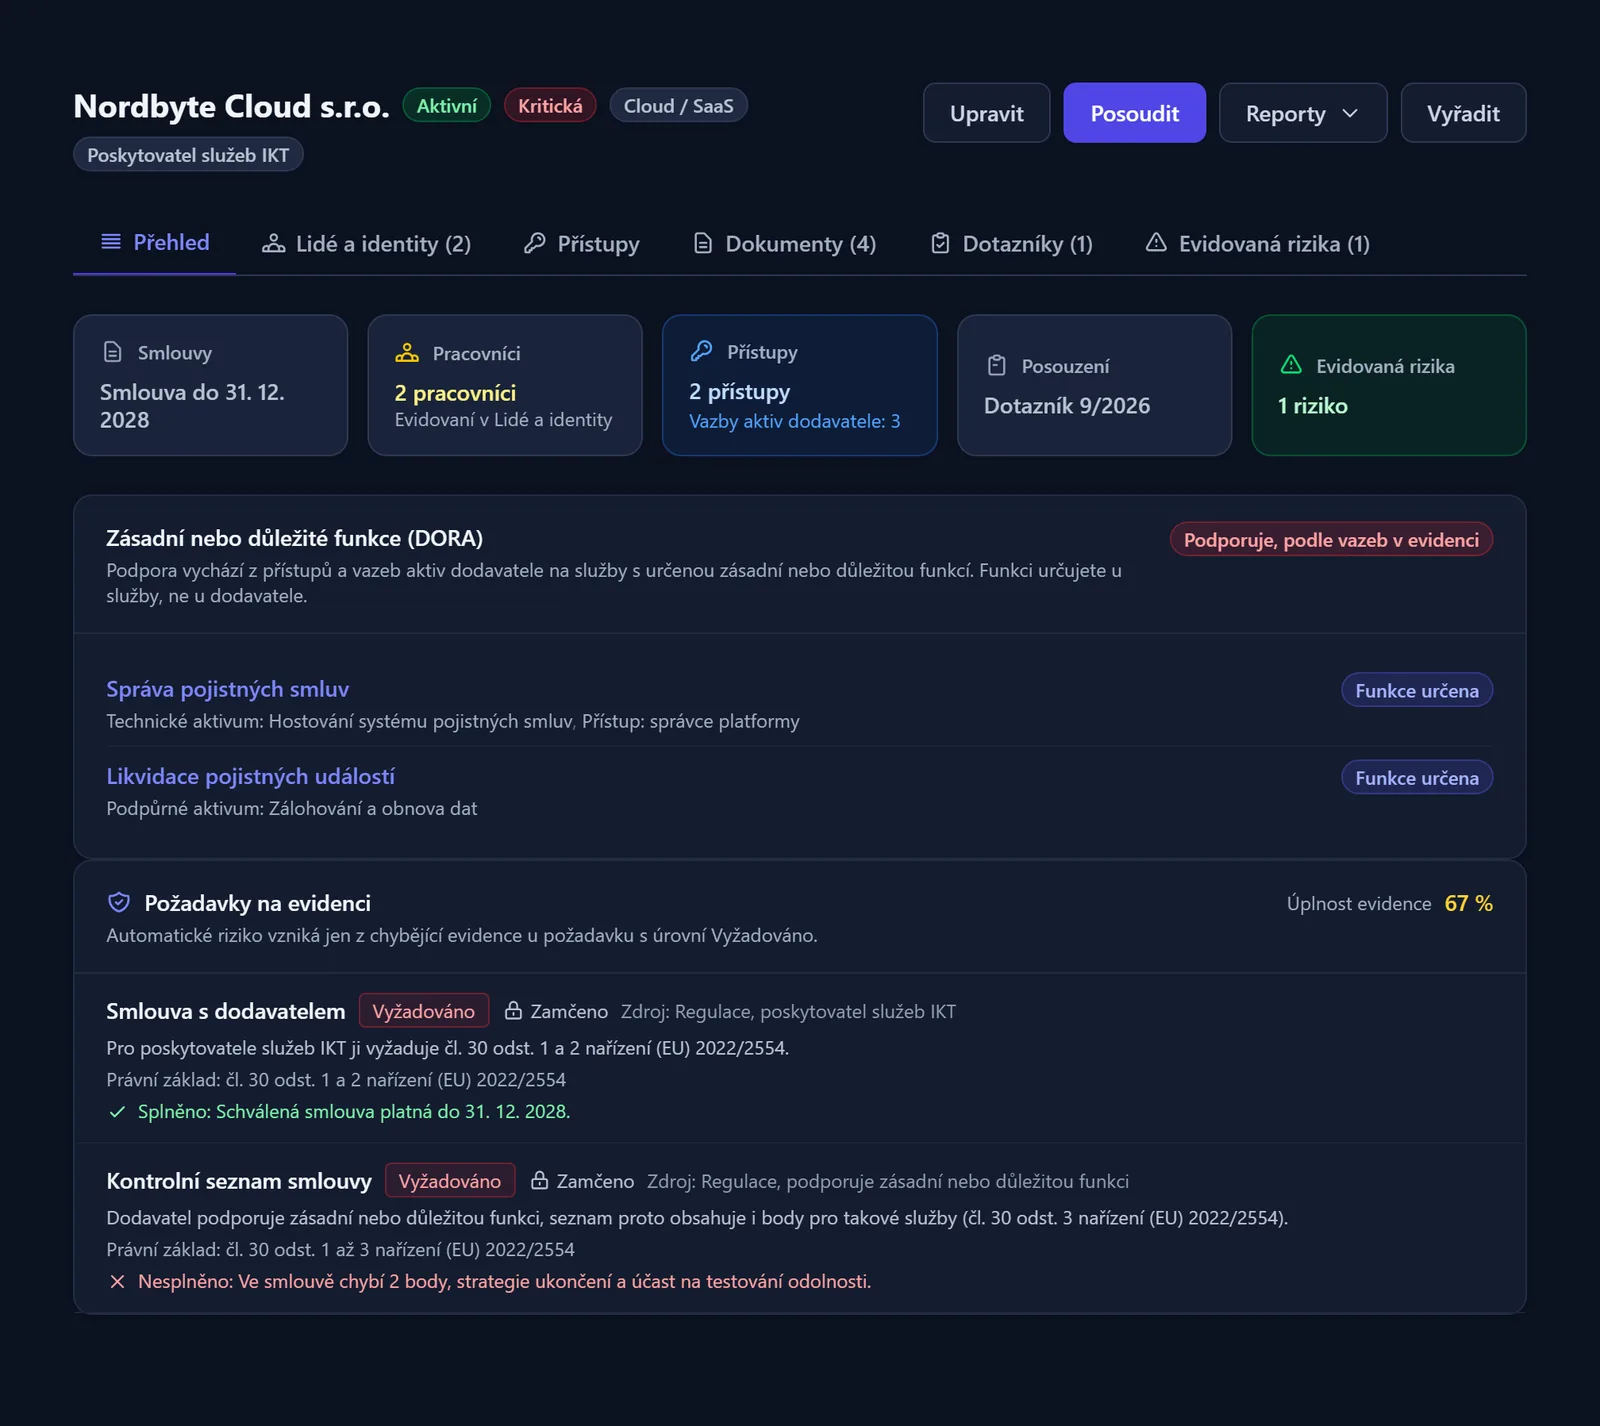
Detail dodavatele IKT s podporovanými zásadními funkcemi a požadavky nařízení DORA na evidenci
Obrazovka ukazuje skutečný vzhled aplikace, data jsou vzorová.

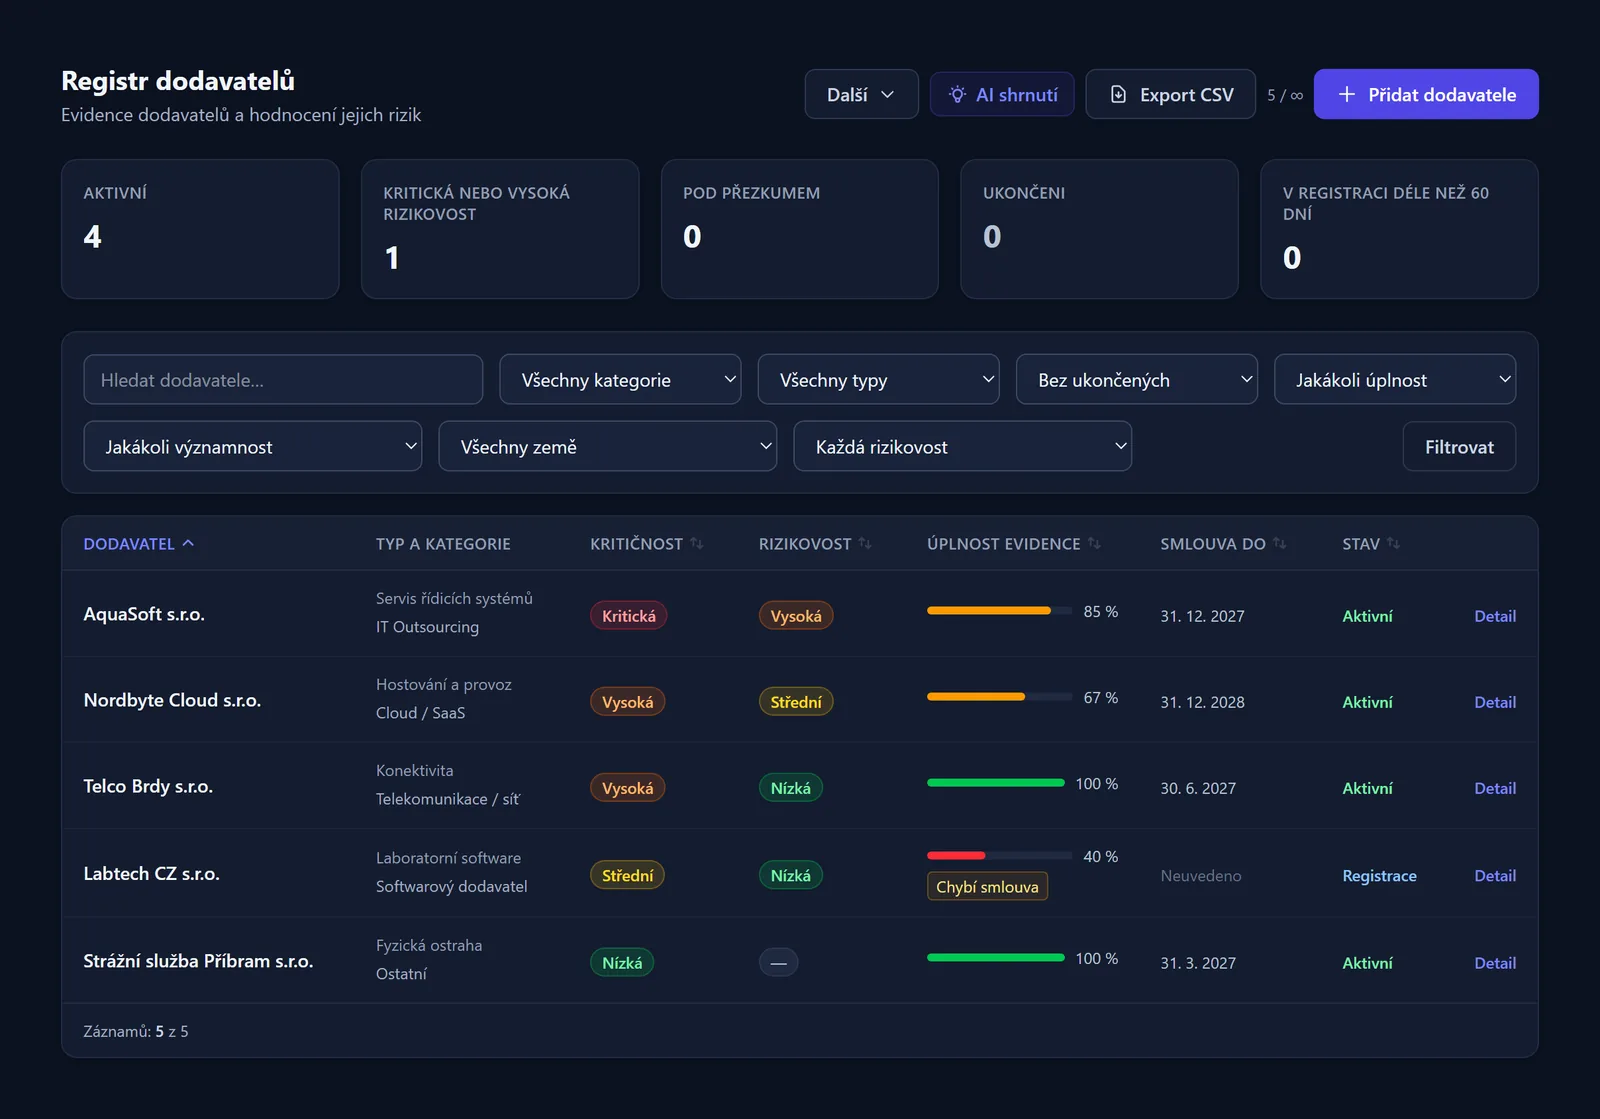
Registr dodavatelů s úplností evidence

Registr ukazuje všechny dodavatele s kritičností, rizikovostí, platností smlouvy a s údajem, kolik požadované evidence chybí. Požadavky se řídí regulatorním profilem organizace, takže u poskytovatele služeb IKT podle DORA vidíte jiné povinnosti než u dodavatele podle zákona o kybernetické bezpečnosti. Místo procházení smluv a tabulek hned víte, u kterého dodavatele začít.

Registr pěti dodavatelů s kritičností, rizikovostí, úplností evidence a platností smlouvy

Co modul Dodavatelé umí

Funkce, které v aplikaci najdete dnes.

Typy dodavatelů a požadavky na evidenci

Devět systémových typů (SaaS a cloud, MSP, vývoj SW, licence, nákup HW, HW se servisem, telekomunikace, poradenství, ostatní) i vlastní typy. Typ a charakter spolupráce určí úroveň šesti požadavků na evidenci (Vyžadováno, Doporučeno, nebo Nevztahuje se) i s vysvětlením proč.

Regulatorní zámky a výjimky

Co ukládá předpis, zůstane vyžadované: zákon o kybernetické bezpečnosti podle režimu i pro služby podle § 18, DORA pro poskytovatele služeb IKT. Ostatní požadavky může manažer nebo správce modulu s odůvodněním a platností označit jako nevztahující se. Ve vyšším režimu to jde i podle prohlášení o aplikovatelnosti.

Zásadní a důležité funkce (DORA)

Observa z přístupů a vazeb aktiv dodavatele odvodí, které zásadní nebo důležité funkce poskytovatel služeb IKT podporuje. Podle toho nastaví požadavky na evidenci a body kontrolního seznamu smlouvy. Ruční určení s odůvodněním má přednost a zapíše se do historie dodavatele.

Dotazník s OTP ověřením

Pošlete dodavateli odkaz e-mailem. Před vyplněním si potvrdí 6místný kód doručený na svůj e-mail, takže víte, že odpovídá oprávněná osoba. Bez registrace a bez hesla. Typ dotazníku se předvolí podle typu dodavatele.

Skóre rizika bez tabulkového počítání

Odpovědi (Ano = 0 b, Částečně = 1 b, Ne = 2 b) se sčítají na index 0 až 100 % a stupeň 1 až 4. Výsledné skóre dodavatele je to horší z posledního dotazníku a z otevřených rizik dodavatele. Žádné ruční přepisování do Excelu.

Propsání do registru rizik

Při uvedení do provozu a po každé změně dodavatele se vyhodnotí chybějící evidence: smlouva, kontrolní seznam, posouzení, přístup ke kritickému aktivu. Riziko jde rovnou do registru rizik. Když nález zmizí nebo se požadavek přestane vztahovat, riziko se samo uzavře s uvedením důvodu.

Kontrolní seznam smlouvy podle režimu

Ve vyšším režimu 22 bodů přílohy č. 5 vyhl. 409/2025 (smluvní požadavky podle § 9 odst. 1 písm. f)) a povinný bod o vzájemné odpovědnosti za bezpečnostní opatření. V nižším režimu příloha č. 2 vyhl. 410/2025 s 15 body. U poskytovatele služeb IKT pod nařízením DORA platí seznam podle čl. 30 odst. 1 až 3 nařízení (EU) 2022/2554 s 10 nebo 16 body, všechny povinné. Když pro poskytovatele platí i vyhláška, přibude její povinný bod o vzájemné odpovědnosti. Nerelevantní bod seznamu podle vyhlášky odůvodníte a schvalovatel odůvodnění uvidí. Schvalování lze volitelně zapnout ve čtyřech očích.

Dodavatel jako podpůrné aktivum

Dodavatele vedete v evidenci aktiv jako podpůrné aktivum. Má vazby na primární aktiva, která zajišťuje, a na technická aktiva, která dodává nebo provozuje. Rizika dodavatele pak vidíte i u aktiv, bez druhého záznamu.

Plánované revize a úkoly

Interval revize nastavíte od 0,25 do 5 let pro 4 oblasti: pracovníky, přístupy, smlouvy a dotazníky. Hlídají se revize vyžadovaných požadavků. Úkol a stav Pod přezkumem vytvoří noční běh. Pod DORA se interval revize přístupů zkracuje podle předpisu.

Přístupy ve 3 úrovních

Přístup evidujete pro celého dodavatele, skupinu pracovníků nebo konkrétní osobu, s vazbou na regulované služby a aktiva. Kritičnost dodavatele se automaticky zvýší na nejvyšší kritičnost aktiva, ke kterému má přístup.

Oficiální oznámení s potvrzením přijetí

Bezpečnostní požadavky, oznámení o klasifikaci, hlášení incidentu i žádost o audit s výchozím textem podle regulatorního profilu. Příjemce potvrdí přijetí jediným kliknutím a uloží se IP adresa a čas potvrzení. Šablony lze přepsat podle směrnice organizace.

PDF reporty pro auditora

Souhrnný report dodavatele obsahuje požadavky na evidenci, výjimky, klasifikaci, smlouvy, doklady a revize. Report přístupů ukáže úrovně evidence a vazby na aktiva. Souhrnný report rizik všech dodavatelů ukáže úplnost evidence. Právní odkazy se řídí regulatorním profilem organizace.
Konkrétní paragrafy, které tento modul pokrývá

vyhl. 409/2025 § 9 + příloha č. 5 (a až r) vyhl. 410/2025 § 3 odst. 5 + příloha č. 2 (kontrolní seznam smlouvy s 15 body) Zákon č. 264/2025 Sb. (§ 12, § 13 odst. 5 a § 18) Nařízení DORA, čl. 28 až 30 nařízení (EU) 2022/2554 Opatření A.5.19 až A.5.22 ISO/IEC 27001:2022

Přehled všech rámců a mapování →

V čem se Observa liší

Za těmito čtyřmi rozhodnutími stojí praxe z auditů, ne dlouhý seznam funkcí. Pod nimi najdete, co zatím neumíme, abyste to věděli předem.

„Nevztahuje se“ neznamená přijaté riziko

Když dodavatel nemá přístup do systémů, evidence pracovníků se na něj nevztahuje a riziko nevznikne. Přijaté riziko naopak zůstává v registru a počítá se do skóre. Požadavek, který ukládá předpis, jako nevztahující se označit nejde.

Kontrolní seznam smlouvy podle režimu

Ve vyšším režimu 22 kontrolních bodů přílohy č. 5 vyhlášky 409/2025, v nižším režimu příloha č. 2 vyhlášky 410/2025. Oba seznamy mají povinný bod o vzájemné odpovědnosti. Žádná univerzální zahraniční šablona, text vychází z českého znění.

Přístupy ve 3 úrovních

Celý dodavatel, skupina pracovníků nebo jednotlivec, vždy s vazbou na regulované služby a aktiva. Většina nástrojů končí na úrovni „dodavatel má přístup ke všemu“.

Nepopiratelnost u oznámení

Potvrzení přijetí jediným kliknutím s uloženou IP adresou a časem. Auditorovi doložíte, že dodavatel oznámení skutečně převzal, ne jen že jste ho odeslali.

Přiznáváme: zatím nemáme automatický scraping veřejných zdrojů o dodavateli (breach databáze, dark-web) ani napojení na komerční vendor risk databáze typu BitSight nebo SecurityScorecard. U firem, na které se vztahuje zákon o kybernetické bezpečnosti i nařízení DORA, vede Observa pro poskytovatele služeb IKT seznam podle nařízení. Pokud pro dodavatele platí i vyhláška, doplní seznam o její povinný bod. Ostatní relevantní ustanovení vyhlášky ověřujete při revizi smlouvy. Pracujeme s dotazníky a smluvními daty pod vaší správou.

Časté dotazy

Jak se dodavatel dostane k dotazníku, když nemá účet v Observě?

Pošlete mu z aplikace e-mail s veřejným odkazem a tokenem. Než dotazník otevře, vyžádá si 6místný kód doručený na svůj e-mail (OTP). Bez kódu se formulář neotevře a vy máte v auditním logu, kdo a kdy ho vyplnil.

Podle čeho Observa ví, jakou evidenci dodavatel potřebuje?

Podle typu dodavatele a charakteru spolupráce: má logický nebo fyzický přístup, pracuje s důvěrnými informacemi, uchovává vaše data. Nad tím stojí regulatorní zámky podle profilu organizace, například smlouva a posouzení u významného dodavatele ve vyšším režimu nebo u poskytovatele služeb IKT pod DORA. Výjimka s odůvodněním a platností jde nastavit jen tam, kde požadavek neukládá předpis.

Z čeho se počítá riziko dodavatele?

Odpovědi z dotazníku se bodují (Ano = 0, Částečně = 1, Ne = 2) a převedou na index 0 až 100 % a stupeň 1 až 4. Souběžně se z registru rizik bere nejhorší otevřené, řešené nebo přijaté riziko dodavatele. Výsledné skóre je horší z obou hodnot, takže vždy vidíte tu nepříznivější.

Co přesně kontrolní seznam smluv řeší?

Ve vyšším režimu 22 kontrolních bodů přímo z přílohy č. 5 vyhlášky 409/2025 (smluvní požadavky podle § 9 odst. 1 písm. f), písmena a až r, bod i je rozdělený na 5 dílčích povinností). V nižším režimu jde o body přílohy č. 2 vyhlášky 410/2025. V obou seznamech podle vyhlášek je povinný bod o vzájemné odpovědnosti za bezpečnostní opatření. Ostatní body můžete s odůvodněním označit jako nerelevantní. U poskytovatele služeb IKT pod nařízením DORA je seznam podle čl. 30 odst. 1 a 2 nařízení (EU) 2022/2554 s 10 body, u služby podporující zásadní nebo důležitou funkci podle čl. 30 odst. 1 až 3 nařízení (EU) 2022/2554 se 16 body. V těchto seznamech nemůže být nic nerelevantní. U firem pod zákonem i DORA dostane seznam podle nařízení každý poskytovatel služeb IKT. Pokud pro dodavatele platí i vyhláška, seznam se doplní o její povinný bod o vzájemné odpovědnosti. Ostatní relevantní ustanovení vyhlášky u něj ověříte při revizi smlouvy. Volitelně lze zapnout schvalování ve čtyřech očích.

Lze evidovat přístupy konkrétních pracovníků dodavatele, ne jen firmy?

Ano. Modul rozlišuje tři úrovně: celý dodavatel, skupina pracovníků (např. „L2 podpora“) a jmenovitě určená osoba. Každá úroveň se napojí na regulovanou službu nebo aktivum. Kritičnost dodavatele se automaticky posouvá nahoru podle nejvyšší kritičnosti aktiva, ke kterému má přístup.

Kde jsou data dodavatelů uložená a kdo k nim má přístup?

Data jsou uložena v datacentrech v EU a každá organizace má svá data oddělená od ostatních. Provozovatelem platformy je Waldemar Kučera (značka CypherOn). K vašim záznamům nemá přístup nikdo jiný. Podpora vidí jen anonymizované technické záznamy a na zákaznická data se přistupuje pouze na vyžádání s vaším souhlasem a se záznamem v auditním logu.

Vyzkoušejte evidenci dodavatelů na vlastních datech

Naimportujte základní údaje z CSV, nebo začněte od šablony. Typ dodavatele nastaví požadavky, dotazník odejde dodavateli z aplikace a výsledky se vrátí do registru rizik samy. Trial 7 dní bez platební karty.