Moduly

Evidence aktiv Řízení rizik Maturity / GAP Incidenty Dodavatelé Politiky Změnové řízení AI asistent Reporty
Rámce Ceny Bezpečnost O nás
Přihlásit se

Maturity · 11 rámců, 1 800+ vazeb mezi požadavky

Vyplňte jeden rámec.
Odpovědi se automaticky využijí i v dalších.

Zralost a shodu hodnotíte v 11 vestavěných rámcích: ZKB (vyhl. 409/2025 a 410/2025), NIS2, ISO 27001:2022, NIST CSF, DORA, CIS v8, GDPR, SOC 2, HIPAA i PCI DSS v4. V tarifu Enterprise se odpovědi přenášejí mezi rámci přes 1 800+ vazeb mezi požadavky. Soustředíte se tak na skutečné mezery, ne na opakované odpovědi. Přijetí mezery má úplnou auditní stopu a plán nápravy vznikne jako úkoly s vazbou na rizika.

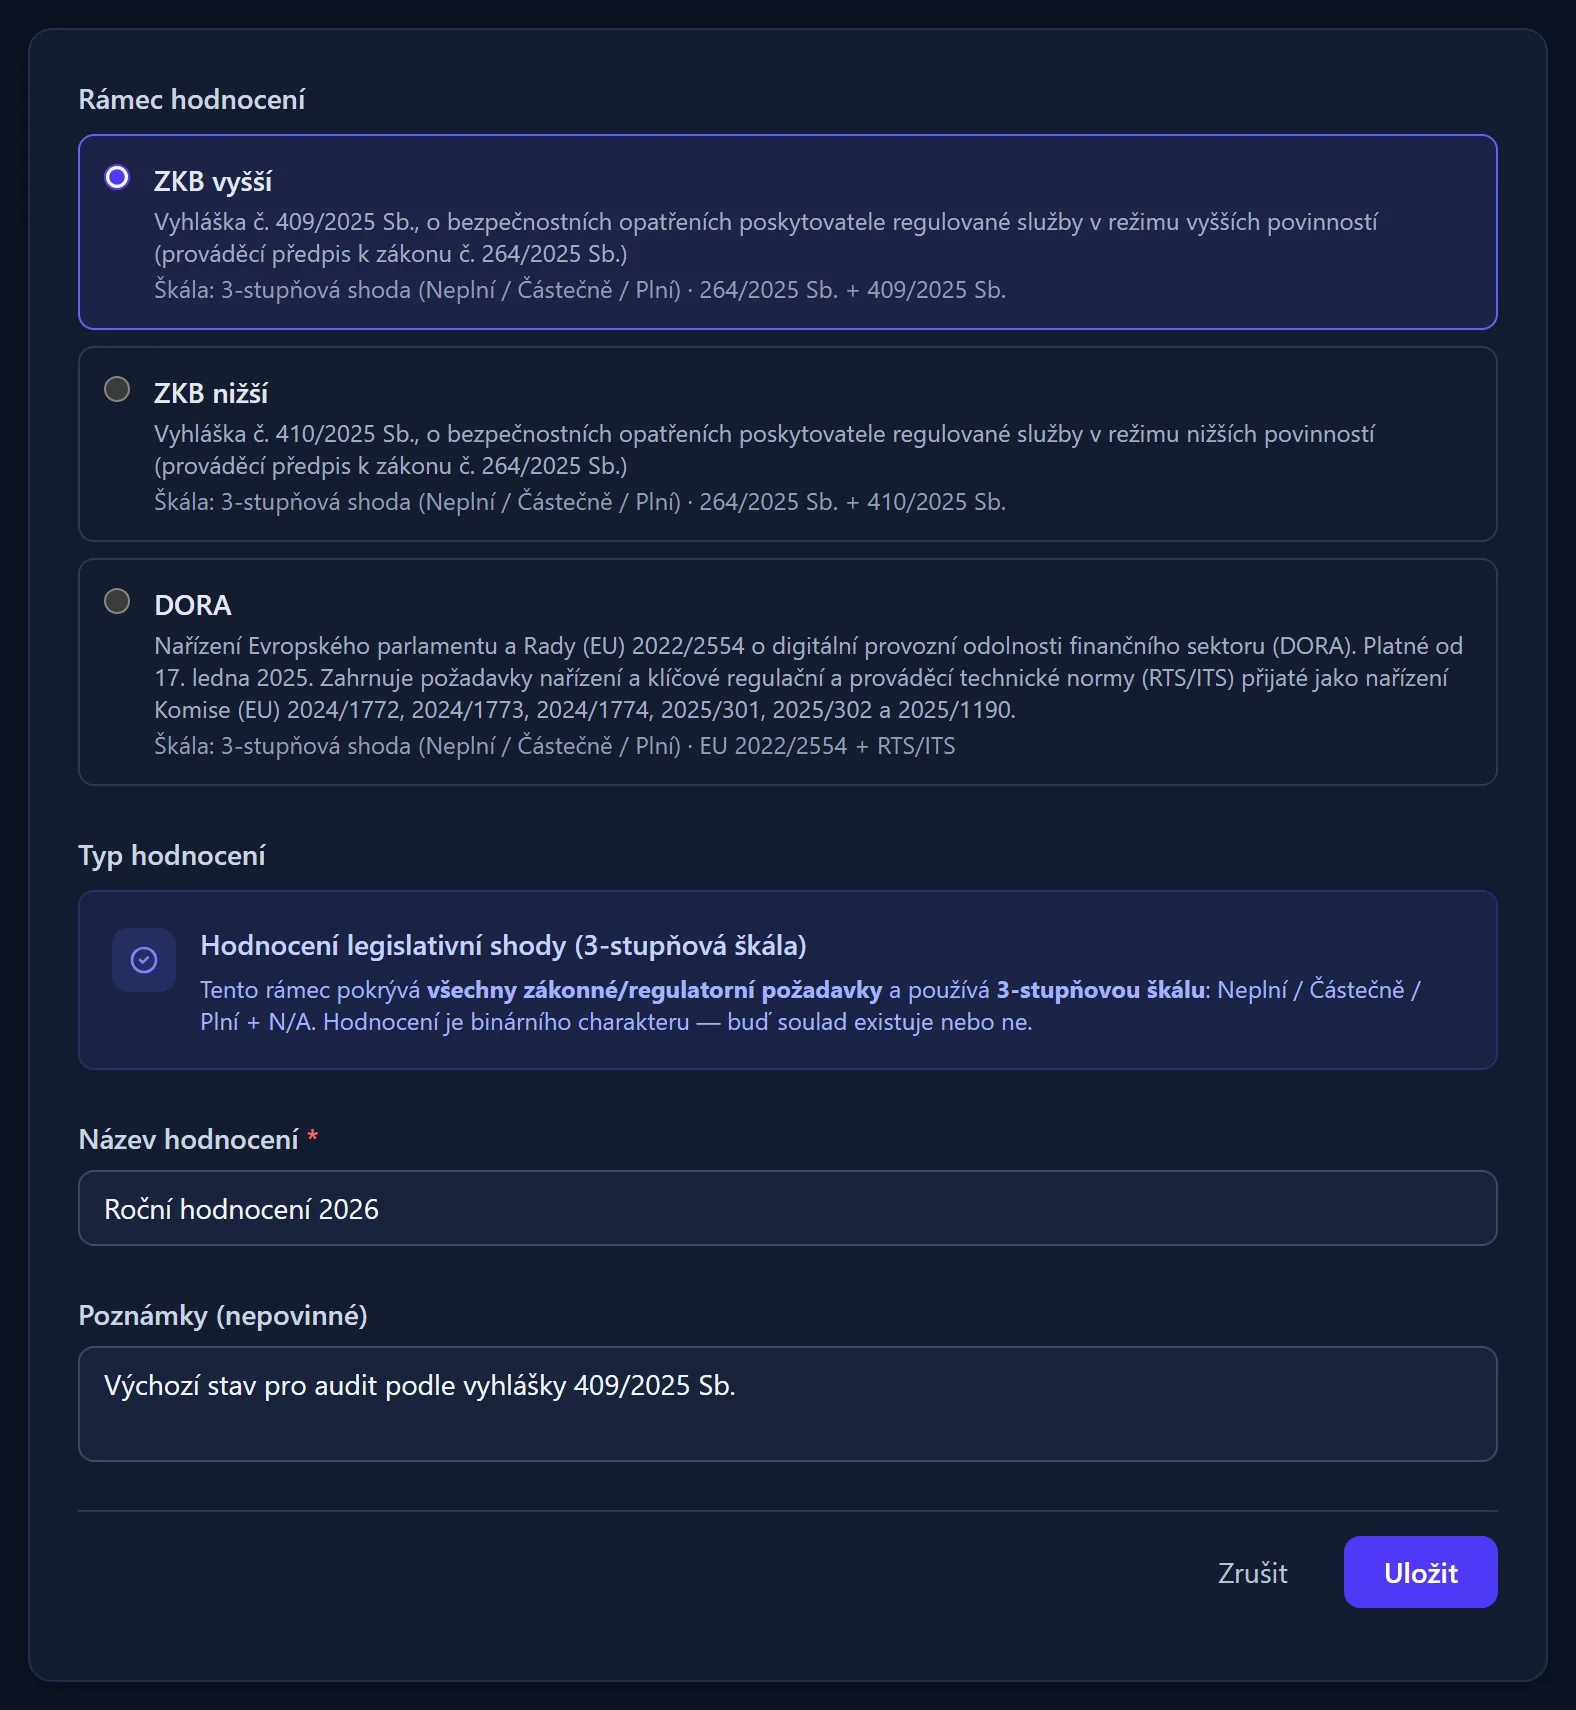
Nové hodnocení zralosti s výběrem rámce a typu hodnocení
Obrazovka ukazuje skutečný vzhled aplikace, data jsou vzorová.

Nedostatky z hodnocení rovnou do rizik

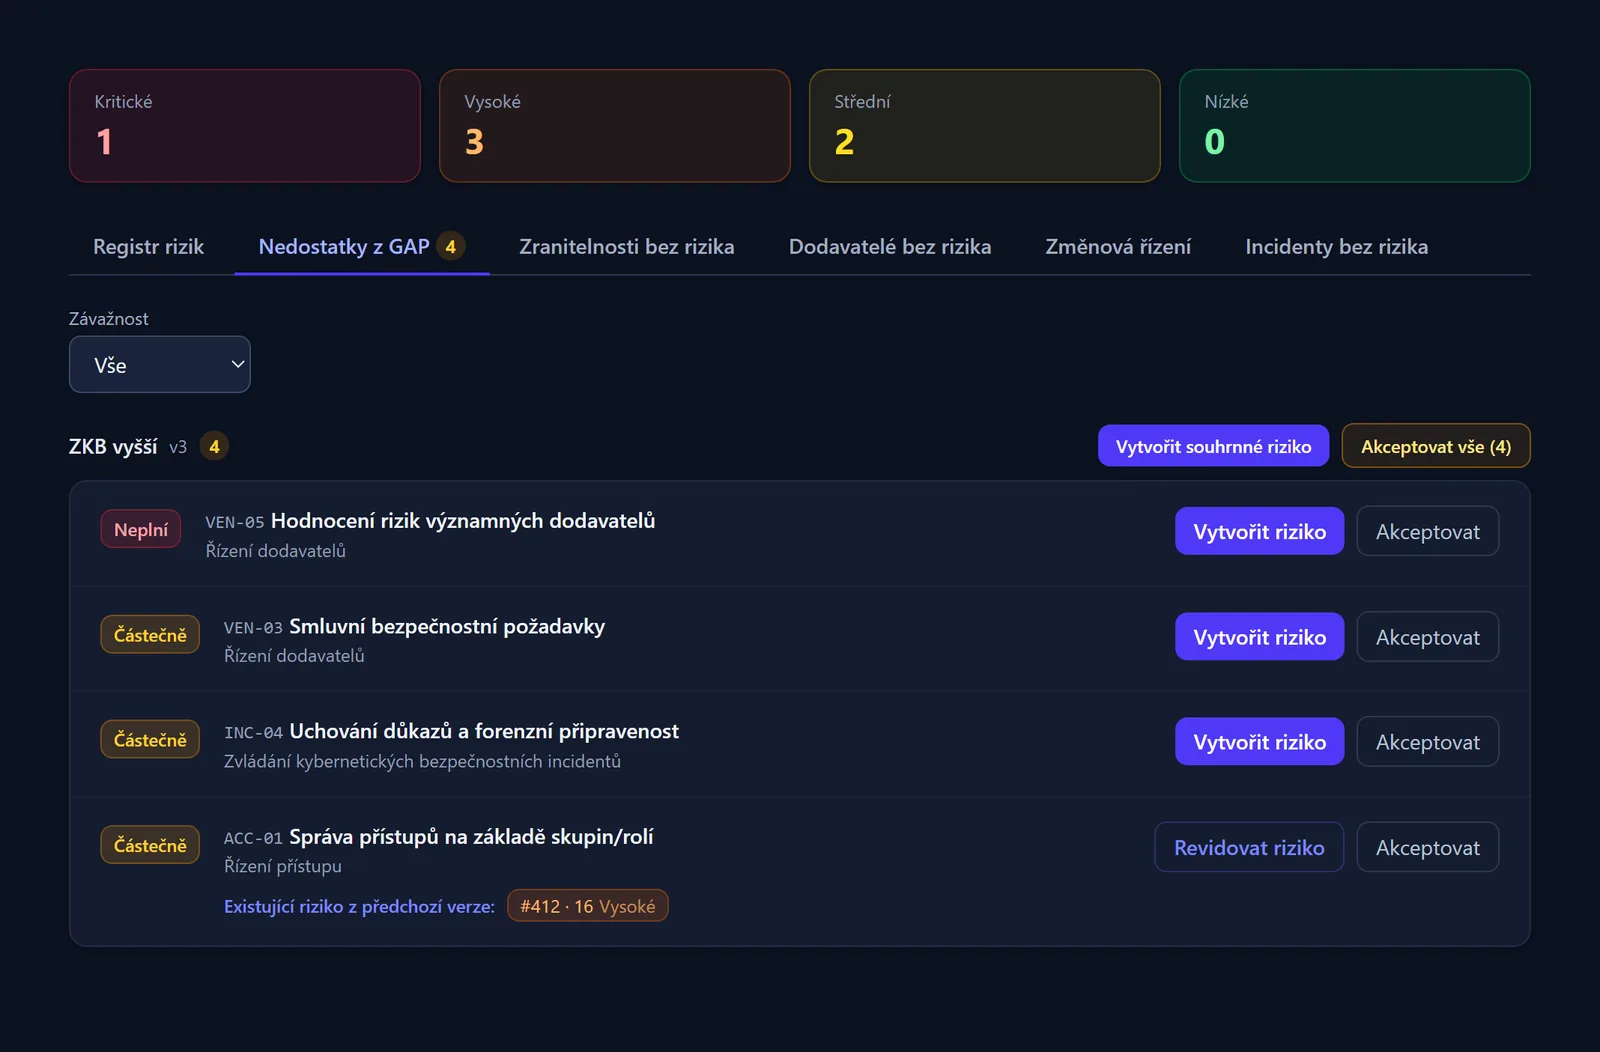
Požadavky, které hodnocení ukázalo jako nesplněné nebo splněné jen částečně, najdete v řízení rizik na samostatné záložce. Z každého nedostatku založíte riziko, nebo ho s odůvodněním akceptujete. Když k požadavku riziko už existuje, otevřete rovnou jeho revizi. Mezery z hodnocení tak neskončí v zapomenuté tabulce, ale v registru rizik s vlastníkem.

Nedostatky z hodnocení zralosti v řízení rizik s možností vytvořit riziko nebo nedostatek akceptovat

Od první odpovědi k auditnímu podkladu

Rychlé i detailní hodnocení, vážené hodnocení podle důležitosti, přenos odpovědí mezi rámci a tři formáty PDF pro různé čtenáře.

Rychlé i detailní hodnocení

Pro audit ZKB rychlé tříúrovňové hodnocení shody (Neplní, Částečně, Plní), pro ISO a NIST podrobná pětiúrovňová škála CMMI (od Neimplementováno po Optimalizováno). Škálu určuje rámec a hodnocení ji převezme, takže nesrovnáváte nesrovnatelné.

Přenos odpovědí mezi rámci (Enterprise)

Odpovíte na § 13 vyhl. 409/2025 (řízení přístupu) a Observa navrhne úrovně v mapovaných požadavcích ISO A.5.15, NIST PR.AA-1 nebo NIS2 čl. 21(2). Převod mezi tříúrovňovou a pětiúrovňovou škálou není hádání, ale výpočet s mírou jistoty. Vaše vlastní odpovědi systém nepřepíše.

1 800+ vazeb mezi požadavky

Místo jedenácti samostatných datových sad máte jeden sdílený základ opatření. Každá vazba má sílu (přesná, částečná, příbuzná) a míru jistoty od 0 do 1. Nový rámec vazby zdědí, nemusí se kreslit ručně.

Vážené hodnocení podle důležitosti

Každá doména má skóre 0 až 100 % a váhy se určují u jednotlivých požadavků, protože ne každé opatření je stejně důležité. Domény jdou v pevném pořadí. Odpovědi „N/A“ se z výpočtu vyřadí, abyste neměli falešně nízké procento.

Heatmapa po paragrafech pro ZKB

Skóre pro každý paragraf vyhl. 409/2025 i 410/2025. Hned vidíte, že § 13 je v pořádku a § 21 hoří. Paragrafy nemusíte ručně na nic mapovat, heatmapa je přímo součástí reportu pro NÚKIB.

Cílové úrovně a trend

Pro každý rámec si nastavíte cílovou úroveň zralosti. Přehled ukazuje v procentech aktuální stav proti cíli, srovnání napříč rámci a vývoj mezi jednotlivými hodnoceními. Vidíte, jestli se posouváte, nebo stagnujete.

Přijetí mezery i převod na riziko

Mezery na úrovni 1 a 2 buď přijmete s odůvodněním, nebo je jedním kliknutím převedete do registru rizik s navázanými úkoly. U přijetí se do auditní stopy zapíše, kdo, kdy a proč. Žádné excelové přílohy, jeden ucelený postup.

Tři PDF formáty pro auditora

Manažerské shrnutí do 200 slov (sestaví ho AI, v tarifech Professional a Enterprise), Plán nápravných opatření se všemi mezerami a vazbami na rizika a úkoly a Celkový report s kompletním hodnocením. V patičce je forenzní otisk, verze i informace o uchování dat.

Konkrétní paragrafy, které tento modul pokrývá

ZKB, vyhl. 409/2025 Sb., vyšší povinnosti (168 požadavků, § 3–27) ZKB, vyhl. 410/2025 Sb., nižší povinnosti (56 požadavků, § 3–14) NIS2, Směrnice (EU) 2022/2555, čl. 21 ISO/IEC 27001:2022, Annex A NIST Cybersecurity Framework 2.0 DORA, Nařízení (EU) 2022/2554 CIS Controls v8 GDPR, čl. 32–34, recitál 32 SOC 2 Type II, Trust Services Criteria HIPAA, Security Rule PCI DSS v4.0

Přehled všech rámců a mapování →

V čem se Observa liší

Konkrétní rozdíly, které poznáte hned při prvním hodnocení.

01

Vestavěné mapování ZKB s heatmapou po paragrafech. Vyhlášky 409/2025 i 410/2025 vidíte v detailu, ne jen v souhrnu. Ostatní GRC platformy ZKB neumí vůbec, nebo jen jako ručně sestavený seznam.

02

1 800+ odborně sestavených vazeb mezi rámci nad jedním sdíleným souborem opatření, ne 11 oddělených datových sad. Když vazbu opravíme, oprava se promítne do všech rámců najednou.

03

Okamžitý přenos odpovědí mezi rámci (Enterprise): vyplníte NIST a automaticky se navrhnou odpovědi pro ISO a DORA. S mírou jistoty a zdůvodněním, ne naslepo.

04

Předvyplnění nového rámce z dříve dokončených hodnocení (Enterprise): začnete s ISO 27001 a Observa vám podle hotového ZKB předvyplní 60 až 70 %. Zbytek jen doplníte, nic nepřepisujete.

05

Přijetí mezery s úplnou auditní stopou: u každé přijaté mezery víte, kdo ji přijal, kdy a proč. Žádný Excel se ztracenými verzemi, žádné dohady na auditu.

06

Vážené hodnocení každého požadavku, protože ne všechna opatření mají stejnou váhu. Observa vám proto nevykáže 95 % shody, když máte vyřešené jen drobnosti.

Na co se ptáte před nákupem

Odpovědi na otázky, které dostáváme nejčastěji.

Vazby jsou skutečně uložené a můžete si je projít ve správě systému. Každá má sílu (přesná, částečná, příbuzná) a míru jistoty od 0 do 1. Nejsilnější je pokrytí mezi ZKB, ISO 27001 a NIS2, které ručně sestavili odborníci. Méně časté rámce, například HIPAA, mají vazeb zatím méně. To přiznáváme.
Převod probíhá podle pevné matice (například shoda „Částečně“ odpovídá zhruba CMMI 2 až 3 s mírou jistoty 0,7). U každé navržené odpovědi vidíte míru jistoty a odpověď můžete ručně přepsat. Vaše vlastní odpovědi přenos mezi rámci nikdy nepřepíše.
V tarifu Enterprise ano, včetně vlastních domén, požadavků a stupnice. Pokud chcete odpovědi z něj přenášet do ZKB nebo ISO, nastavíte vazby ve správě systému přes sdílená opatření. V ostatních tarifech pracujete s pevnými rámci, které tarif zahrnuje (ZKB, DORA a GDPR ve všech tarifech, v Professional dva další). Většině povinných osob podle ZKB to stačí.
Nezmizí. V GAP reportu zůstane viditelná s označením „Přijato“, jménem schvalovatele, datem a odůvodněním. Auditor vidí, že o mezeře víte a vědomě jste se rozhodli ji neřešit. V ZKB i v ISO je to legitimní, pokud máte záznam o přijetí rizika. Bez něj je to nález.
AI napíše česky shrnutí o nejvýše 200 slovech. Popíše stav, určí 3 až 5 priorit a navrhne další krok. Konkrétní doporučení typu „nasaďte produkt X“ nedává, protože nezná vaše smlouvy ani rozpočet. Běží v EU, vstupy se anonymizují a před podpisem výstup vždy zkontroluje člověk.

Vyzkoušejte hodnocení zralosti na vlastních datech

Začněte z čisté šablony pro ZKB, nebo v tarifu Enterprise využijte předvyplnění z jiného dokončeného rámce. PDF reporty i přijetí mezer jsou v ceně, přenos odpovědí mezi rámci máte jen v tarifu Enterprise.