Moduly

Evidence aktiv Řízení rizik Maturity / GAP Incidenty Dodavatelé Politiky Změnové řízení AI asistent Reporty
Rámce Ceny Bezpečnost O nás
Přihlásit se

Incidenty · ISO 27035 · hlášení podle regulatorního profilu

Incident v pátek v 22:00.
Hlášení regulátorovi do soboty.

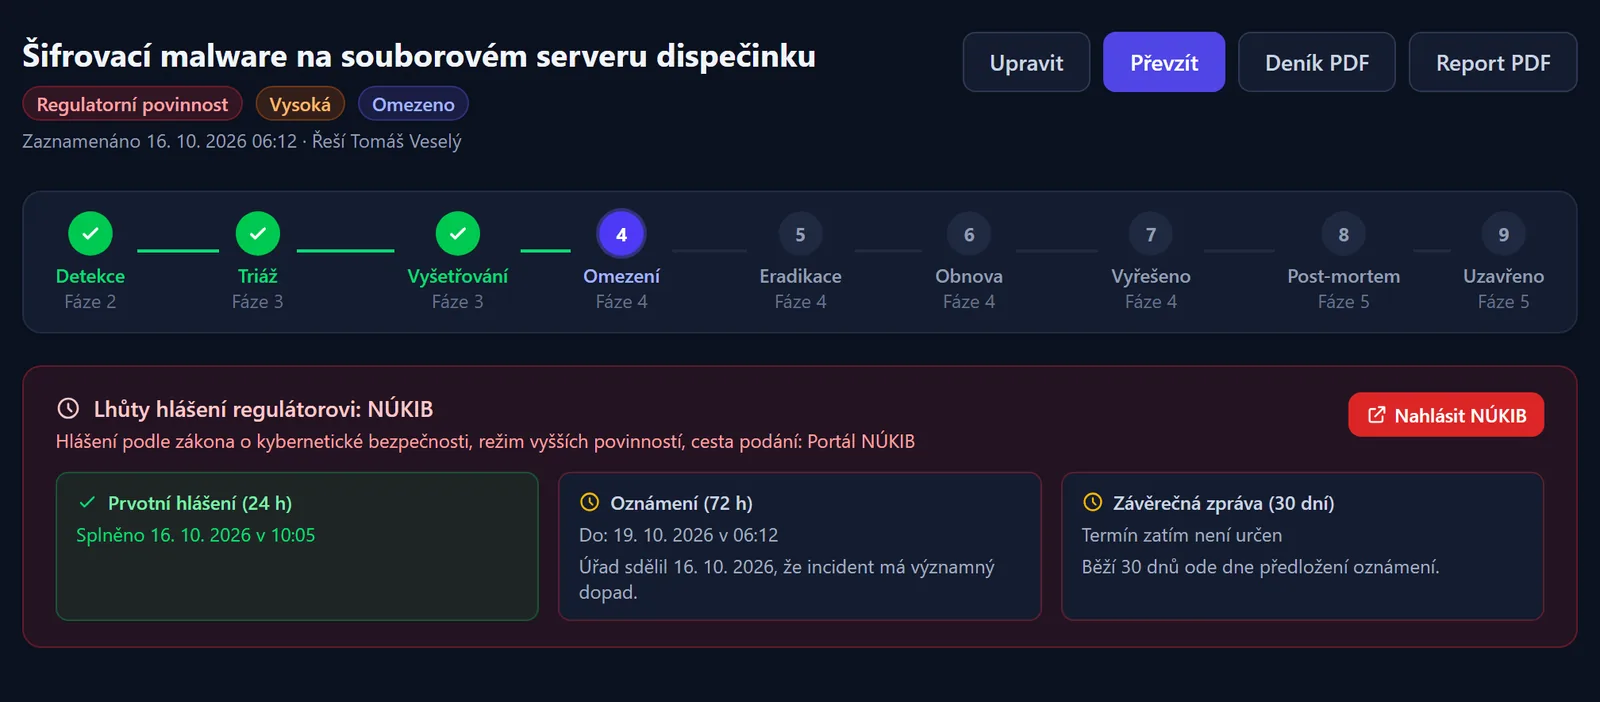
Incident vedete od detekce po závěrečné vyhodnocení podle ISO 27035 a žádnou fázi nepřeskočíte. Lhůty a hlášení se řídí regulatorním profilem organizace. Podle zákona o kybernetické bezpečnosti jde o prvotní hlášení, oznámení a závěrečnou zprávu pro NÚKIB, podle DORA o klasifikaci závažného incidentu souvisejícího s IKT a lhůty hlášení ČNB. Ke každé lhůtě vznikne úkol s odpovědnou osobou a incident se sám propojí s otevřenými riziky na stejných aktivech.

Detail incidentu s fázemi řešení a lhůtami hlášení regulátorovi
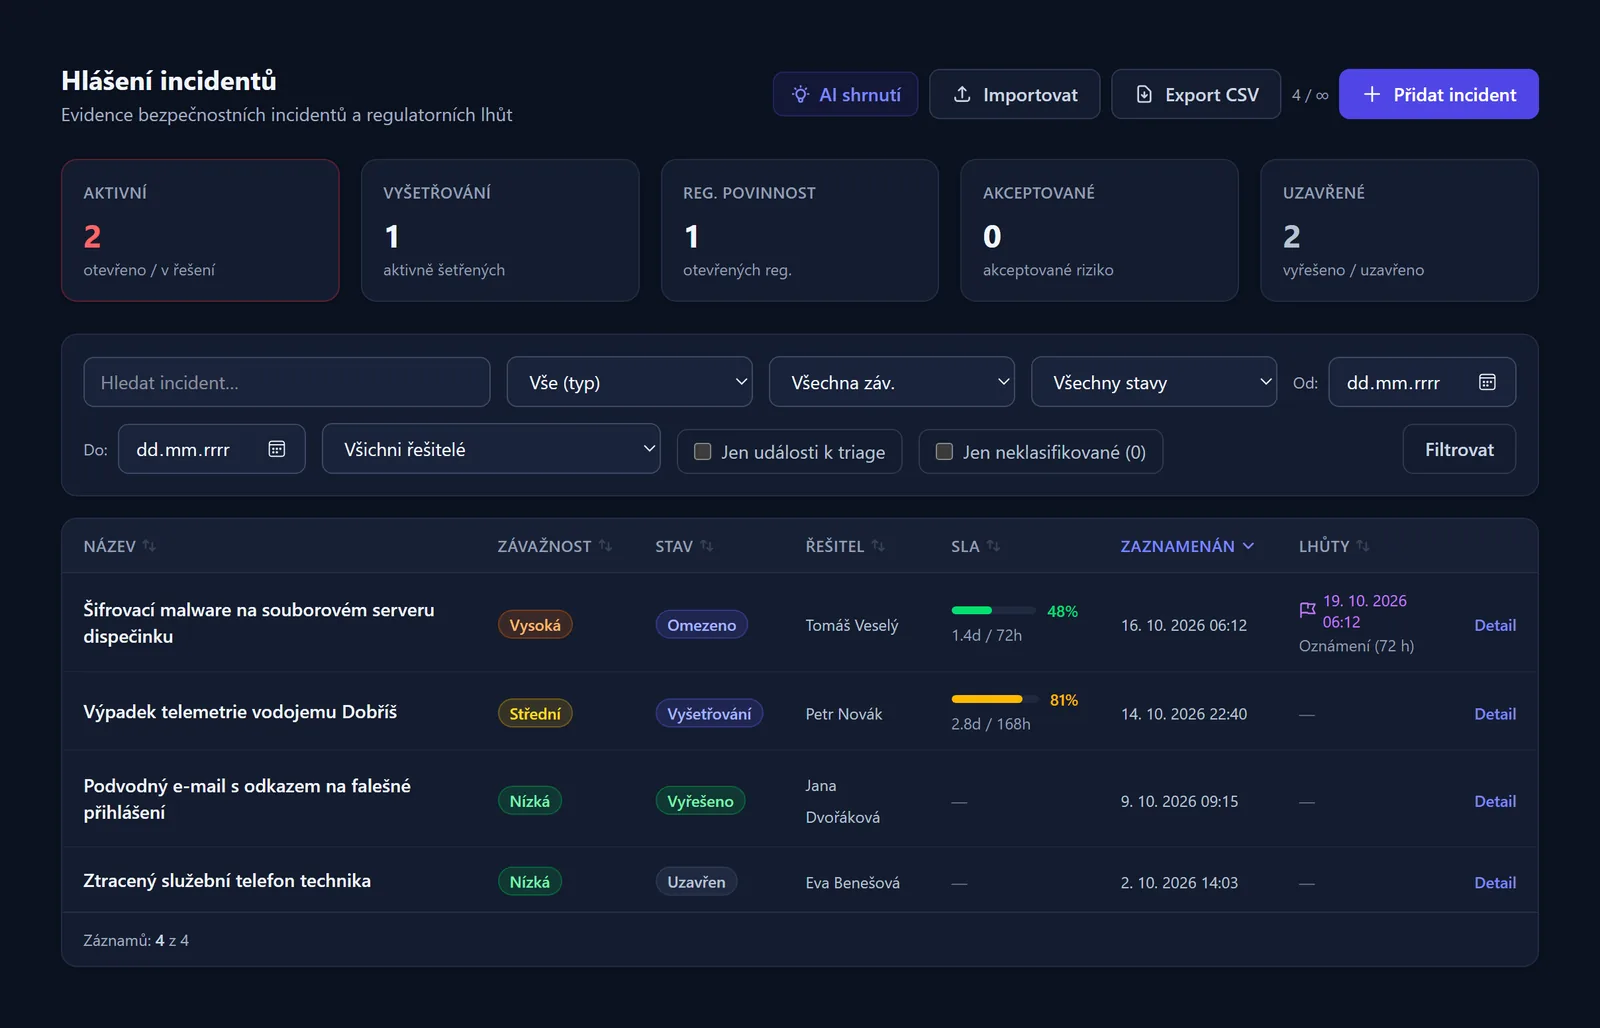
Obrazovka ukazuje skutečný vzhled aplikace, data jsou vzorová.

Přehled incidentů a lhůt

Seznam incidentů ukazuje u každého záznamu závažnost, stav, řešitele a čerpání SLA. U incidentů s povinností hlásit vidíte nejbližší lhůtu hlášení podle předpisu, který pro organizaci platí. Termíny proto nemusíte hlídat v kalendáři a blížící se lhůtu poznáte hned v seznamu.

Seznam čtyř incidentů se závažností, stavem, řešitelem, plněním SLA a nejbližší lhůtou hlášení

Od prvního signálu po podepsanou závěrečnou zprávu

Postup, lhůty, hlášení a důkazy v jednom záznamu.

Lhůty hlášení podle předpisu

Incident s ohlašovací povinností dostane podle § 16 ZKB tři termíny: prvotní hlášení do 24 h, oznámení do 72 h a závěrečnou zprávu do 30 dnů od oznámení. V profilu DORA běží lhůty prvotního oznámení, průběžné a závěrečné zprávy pro ČNB od klasifikace incidentu. Každý termín je úkol s vysokou prioritou. Když lhůta propadne, dozvíte se to dřív než auditor.

Klasifikace podle DORA

V profilu DORA zaznamenáte u incidentu hodnoty kritérií klasifikace podle nařízení v přenesené pravomoci (EU) 2024/1772 a zasažené zásadní nebo důležité funkce. Observa z nich navrhne, zda jde o závažný incident související s IKT. Rozhodnutí zůstává na vás a lhůty hlášení ČNB běží od klasifikace.

Postup podle ISO 27035 bez zkratek

Fáze jdou v pevném pořadí: Detekce, Triáž, Vyšetřování, Omezení/Eradikace/Obnova, Vyřešeno, Vyhodnocení, Uzavřeno. Přechody určuje pevná mapa, takže otevřený incident nejde rovnou uzavřít. Auditor má jistotu, že incident prošel alespoň triáží.

Deník po jednotlivých polích

Každá změna (stav, závažnost, přidělení, komentář) se zapíše strukturovaně s metadaty a vidíte hodnotu před změnou i po ní. Záznamy deníku v aplikaci nejde upravit ani smazat, jen přidat nový. Deník přečtete v aplikaci nebo v PDF s forenzním otiskem.

Automatická vazba na rizika

Při založení incidentu propojíme všechna otevřená rizika, která sdílejí chráněné aktivum, zdrojové aktivum nebo regulovanou službu. Sekce s propojenými riziky vznikne sama, bez ručního vyhledávání. Pro hraniční případy můžete rizika propojit i ručně.

Závažnost řídí regulatorní životní cyklus

Když závažnost dosáhne nastaveného prahu (nízká / střední / vysoká / kritická / vždy), incident automaticky získá ohlašovací povinnost, tři termíny a tři úkoly. Pokud závažnost klesne, životní cyklus se stáhne zpět. Práh určíte v nastavení organizace.

Webhooky pro SIEM a Jiru

Odchozí webhooky (založení, změna stavu, uzavření incidentu) podepisujeme HMAC SHA-256. Příchozí rozhraní přijímá události zpět a ověřuje jejich podpis. Počítadlo selhání ukáže, kdy SIEM přestal odpovídat.

Scénáře řešení s relativními termíny

Šablony úkolů vyberete podle typu (událost, incident) a závažnosti. Použijete je při založení nebo později. Úkoly mají prioritu a relativní termín (například „do 24 h“). Datum se dopočítá podle času založení incidentu.

Závěrečné vyhodnocení a dvě PDF

Po uzavření je povinné vyhodnocení: příčina, časová osa, dopad, poučení z incidentu, účastníci. Observa vytvoří Forenzní deník a Zprávu o incidentu. Obojí je v PDF s forenzním otiskem (SHA-256) a z dat incidentu je kdykoli vygenerujete znovu. Dlouhodobou archivaci podle zákona si zajišťuje organizace.
Konkrétní paragrafy, které tento modul pokrývá

ZKB 264/2025 § 15–16 Vyhláška 409/2025 § 14 Vyhláška 410/2025 § 10 a § 14 ČSN EN ISO/IEC 27035:2020 NIS2 čl. 21(2) NIST CSF RS / RC DORA čl. 17 GDPR čl. 33–34

Přehled všech rámců a mapování →

V čem se Observa liší

Krátké srovnání. Ne každá firma potřebuje všechno.

Automatická vazba na rizika přes sdílená aktiva. Při zakládání incidentu nic ručně nepropojujete.

Změna závažnosti spustí celý regulatorní životní cyklus (termíny a úkoly) bez další konfigurace. Když závažnost stoupne ze střední na kritickou, vzniknou termíny 24 h, 72 h a 30 dní.

Strukturovaný deník: auditor vidí přesně, co se kdy změnilo (stav, závažnost, přiřazení), včetně metadat. Záznamy deníku v aplikaci nejde smazat ani upravit.

Postup podle ISO 27035 je vynucený. Mapa přechodů nedovolí otevřený incident rovnou uzavřít.

Obousměrné webhooky s HMAC SHA-256 propojí incidenty se SIEMem, Jirou nebo ticketingem bez sdílených API klíčů.

Vyhodnocení incidentu se dvěma PDF s otiskem SHA-256 (Forenzní deník a Zpráva o incidentu), která kdykoli znovu vygenerujete. Dlouhodobou archivaci podle zákona si zajišťuje organizace.

Časté dotazy

Ne. Připravíme podepsané PDF a strukturovaný obsah, který do portálu NÚKIB nahrajete sami. Odeslání ani komunikaci s regulátorem za vás nepřebíráme. Důvodem je odpovědnost: hlášení je právní úkon vaší organizace, ne dodavatele softwaru.
Závažnost porovnáváme s prahem, který určíte v nastavení (nízká / střední / vysoká / kritická / vždy). Když incident práh dosáhne, automaticky ho označíme jako podléhající ohlašovací povinnosti a přiřadíme mu tři termíny a tři úkoly. Když závažnost klesne pod práh, životní cyklus se stáhne. Pravidlo se vyhodnocuje při každé změně závažnosti.
Záznam můžete rovnou uzavřít jako pouhou událost (ne incident) s uvedením důvodu. Skokem z otevřeného rovnou do uzavřeného bez záznamu to ale nejde. Postup vás donutí projít alespoň triáží a přesně to chce auditor ve zprávě o incidentu vidět.
Neúspěšné pokusy počítáme u každého odběratele a jejich počet vidíte u integrace v nastavení. Stará data nehromadíme donekonečna. Událost znovu odešlete ručně v nastavení integrací.
Forenzní deník i Zpráva o incidentu jsou v PDF s forenzním otiskem (SHA-256), které z dat incidentu kdykoli znovu vygenerujete. Dlouhodobou archivaci si zajišťuje organizace (uchovávání záznamů podle § 14 odst. 1 písm. l) a § 22 odst. 5 písm. c) vyhl. 409/2025 Sb. ve vyšším režimu, podle § 9 odst. 3 vyhl. 410/2025 Sb. v nižším režimu a u incidentů s dopadem na osobní údaje podle GDPR čl. 33 odst. 5). PDF výstupy si proto vyexportujte a uložte do své vlastní spisovny.

Vyzkoušejte řešení incidentů na vlastních datech

Práh závažnosti nastavíte a scénáře řešení naimportujete sami. Modul Incidenty najdete v tarifech Professional a Enterprise. Sedm dní zdarma, bez karty.