Čtyři typy změn
Standardní, normální, nouzová a uvedení do provozu. Nouzová změna jde rovnou k pověřenému schvalovateli pro nouzové stavy a nečeká na celý schvalovací řetězec. Zápis do auditu je ale povinný.
Změnové řízení · bezpečnostní posouzení každé změny
Každá změna má jasný typ, schvalovací cestu, povinné bezpečnostní posouzení a auditní stopu. Pentest, mapování na rizika a oddělení rolí (bezpečnost, IT, řízení rizik) jsou součástí procesu, ne přílepkem.
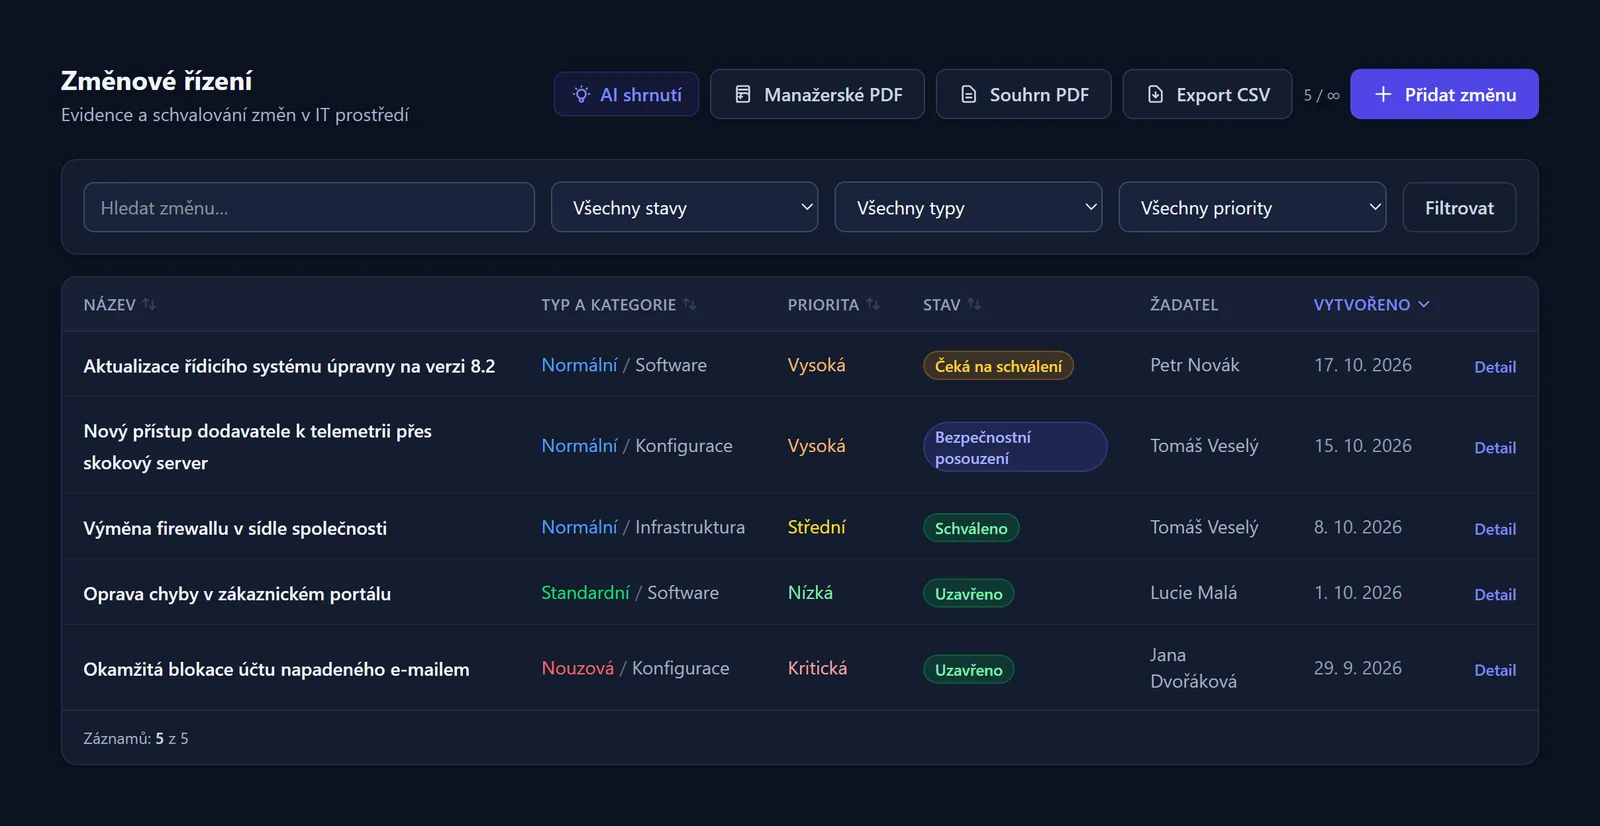
Ke každé změně patří plán implementace, testů a zpětné obnovy. Bezpečnostní posouzení, analýza rizik a schválení jdou v pevném pořadí a průběh vidíte v pravém sloupci. Dotčená aktiva i rizika jsou ke změně připojená, takže schvalovatel rozhoduje s celým kontextem. Žádná změna přitom nepřeskočí bezpečnostní posouzení.
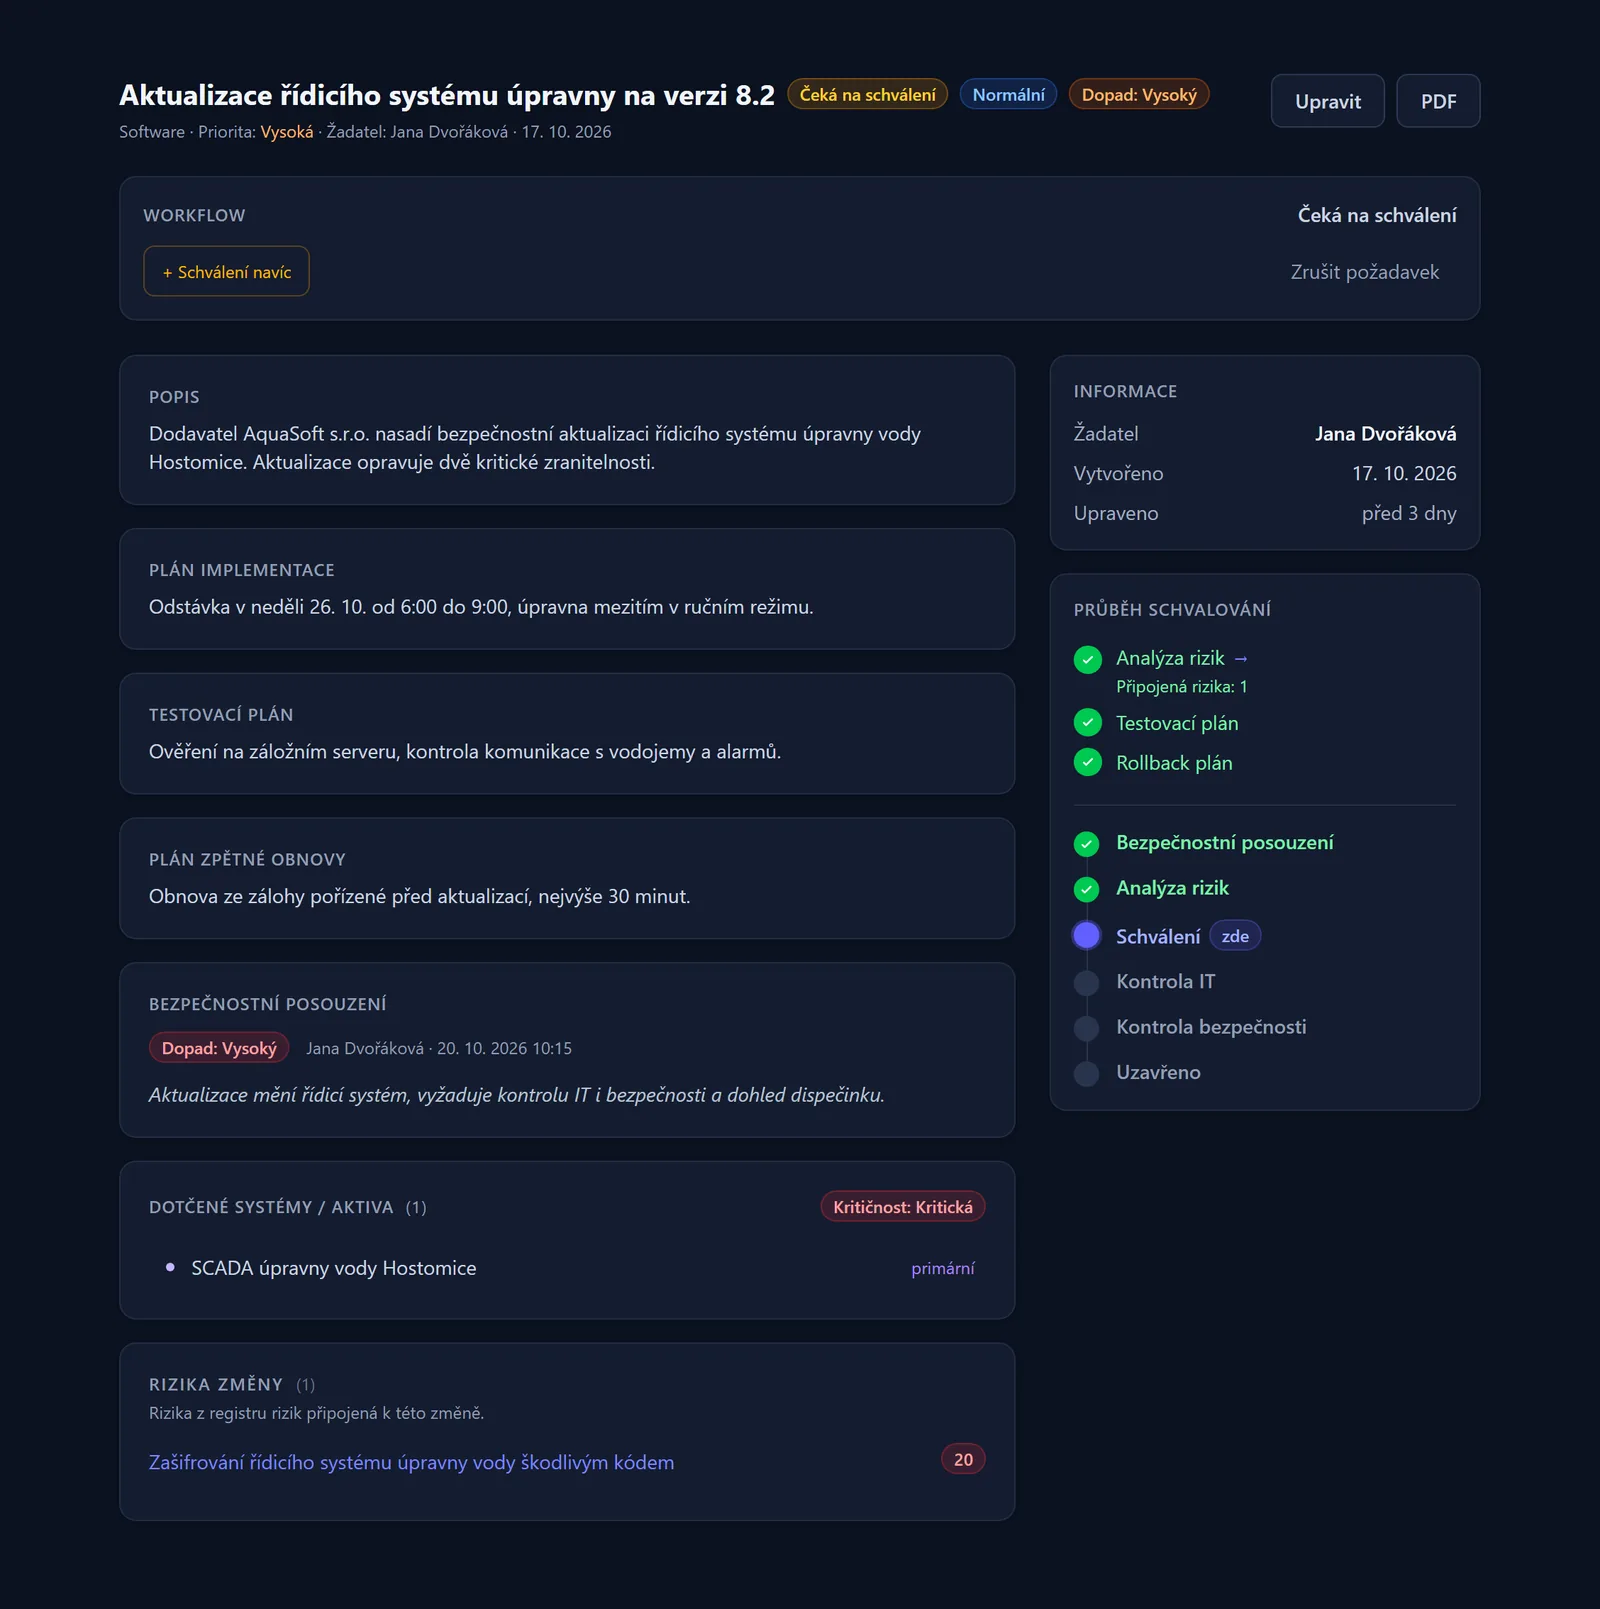
Volitelné kroky, vynucené bezpečnostní posouzení a kompletní historie, od návrhu až po kontrolu po nasazení.
Standardní, normální, nouzová a uvedení do provozu. Nouzová změna jde rovnou k pověřenému schvalovateli pro nouzové stavy a nečeká na celý schvalovací řetězec. Zápis do auditu je ale povinný.
Každá změna musí projít bezpečnostním posouzením podle kontrolního seznamu, který si organizace nastaví sama. Bezpečnostní dopad určíte ve čtyřech úrovních (od nízkého po kritický) a podle něj se řídí další kroky.
Po bezpečnostním posouzení lze vyžádat penetrační test, přiřadit testera a nahrát výslednou zprávu. Soubor je šifrovaný a uložený odděleně pro každou organizaci. Dokud není pentest uzavřený, změnu nelze nasadit.
Schvalovací kroky si nastavíte sami: název, pořadí a schvalovatele. Po odeslání změny se kroky ke schválení vytvoří automaticky. Bez programování a bez požadavku na dodavatele.
Schvalovatel může během schvalování označit možná rizika a propojit je s existujícími záznamy v Registru rizik. Riziko změny se pak přepočítá podle nejvyššího napojeného rizika.
Stavy jdou v pevném pořadí: návrh, odesláno, bezpečnostní posouzení, pentest nebo analýza rizik, schválení, testování, nasazeno, kontrola IT, kontrola bezpečnosti, uzavřeno. Stavy nelze přeskakovat a uzavřenou změnu už nikdo nemůže upravit.
Proces zná standardního a dodatečného schvalovatele, schvalovatele pro nouzové stavy, bezpečnostního pracovníka, analytika rizik a dvě role pro kontrolu po nasazení (IT a bezpečnost). Zadavatel změny nemůže být jejím schvalovatelem. Ostatní role oddělíte v nastavení.
Každý přechod stavu, schválení, zamítnutí i přiřazení dostane systémový komentář. K jednotlivým fázím můžete psát vlastní poznámky. Vše se zapisuje do auditního deníku a auditor to dohledá v exportu.
Bezpečnostní posouzení vynucuje sám proces, nejde jen o doporučení. Nelze ho přeskočit ani odkliknout prázdný formulář.
Pentest je krok procesu, ne požadavek bokem. Má přiřazeného testera a šifrovanou zprávu, a dokud není uzavřený, blokuje nasazení.
Schvalovací cestu i kontrolní seznam si nastavíte v aplikaci bez programátora a bez placených služeb dodavatele.
Oddělení rolí je přímo v jádru aplikace. Bezpečnost, IT, řízení rizik i kontrola po nasazení mají vlastní role.
Kontrola po nasazení probíhá ve dvou samostatných krocích (IT a bezpečnost). K uzavření je potřeba závěrečná poznámka.
Propojení s Registrem rizik: kandidáty na rizika označíte přímo u změny a skóre rizika se automaticky přepočítá podle napojených záznamů.
Schvalovací cestu a kontrolní seznam pro bezpečnostní posouzení si nastavíte sami. Změnové řízení najdete v tarifech Professional a Enterprise. Bez platební karty.
Ukládáme jen nezbytné cookies (přihlášení, CSRF). Web nespouští analytiku návštěvnosti ani sledovací skripty třetích stran. Data aplikace ukládáme jen v EU. Vaši volbu si pamatujeme jen ve vašem prohlížeči. Co přesně ukládáme.