Moduly

Evidence aktiv Řízení rizik Maturity / GAP Incidenty Dodavatelé Politiky Změnové řízení AI asistent Reporty
Rámce Ceny Bezpečnost O nás
Přihlásit se

Aktiva · struktura a pojmy podle regulatorního profilu

Registr aktiv,
který mluví jazykem vašeho předpisu.

Čtyři úrovně evidence s děděním CIA i finančního dopadu. Struktura a pojmy se řídí regulatorním profilem organizace. Podle zákona o kybernetické bezpečnosti evidujete regulované služby, primární, podpůrná a technická aktiva. Podle DORA obchodní funkce, informační aktiva a aktiva v oblasti IKT a určíte, které funkce jsou zásadní nebo důležité. Dopady hodnotíte podle § 7 a přílohy č. 1 vyhlášky č. 409/2025 Sb. Pro auditora vyexportujete registr aktiv v PDF s hierarchií a statistikou a profil aktiva i dopadovou analýzu s forenzním otiskem (SHA-256). Aktiva z CMDB načtete přes REST API.

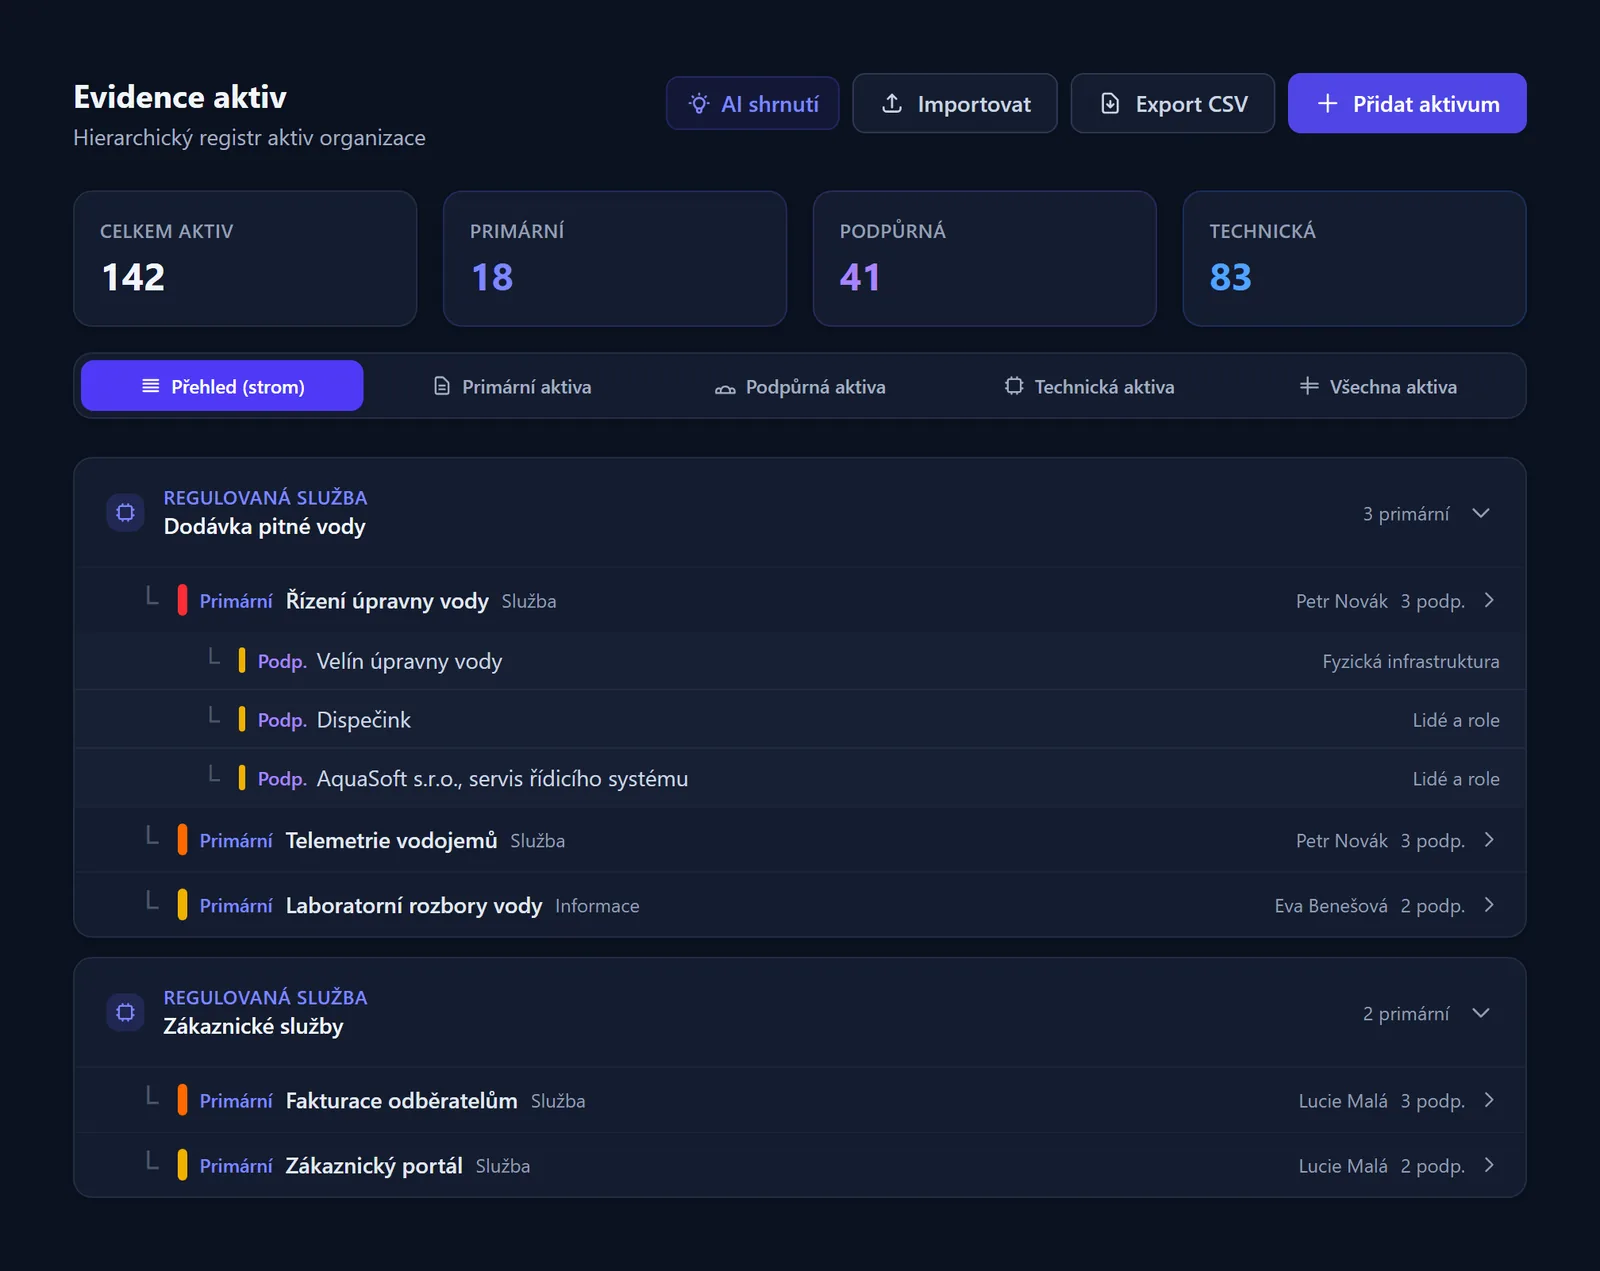
Stromový přehled aktiv: regulované služby, primární a podpůrná aktiva vzorové organizace
Obrazovka ukazuje skutečný vzhled aplikace, data jsou vzorová.

Kdo má přístup k čemu

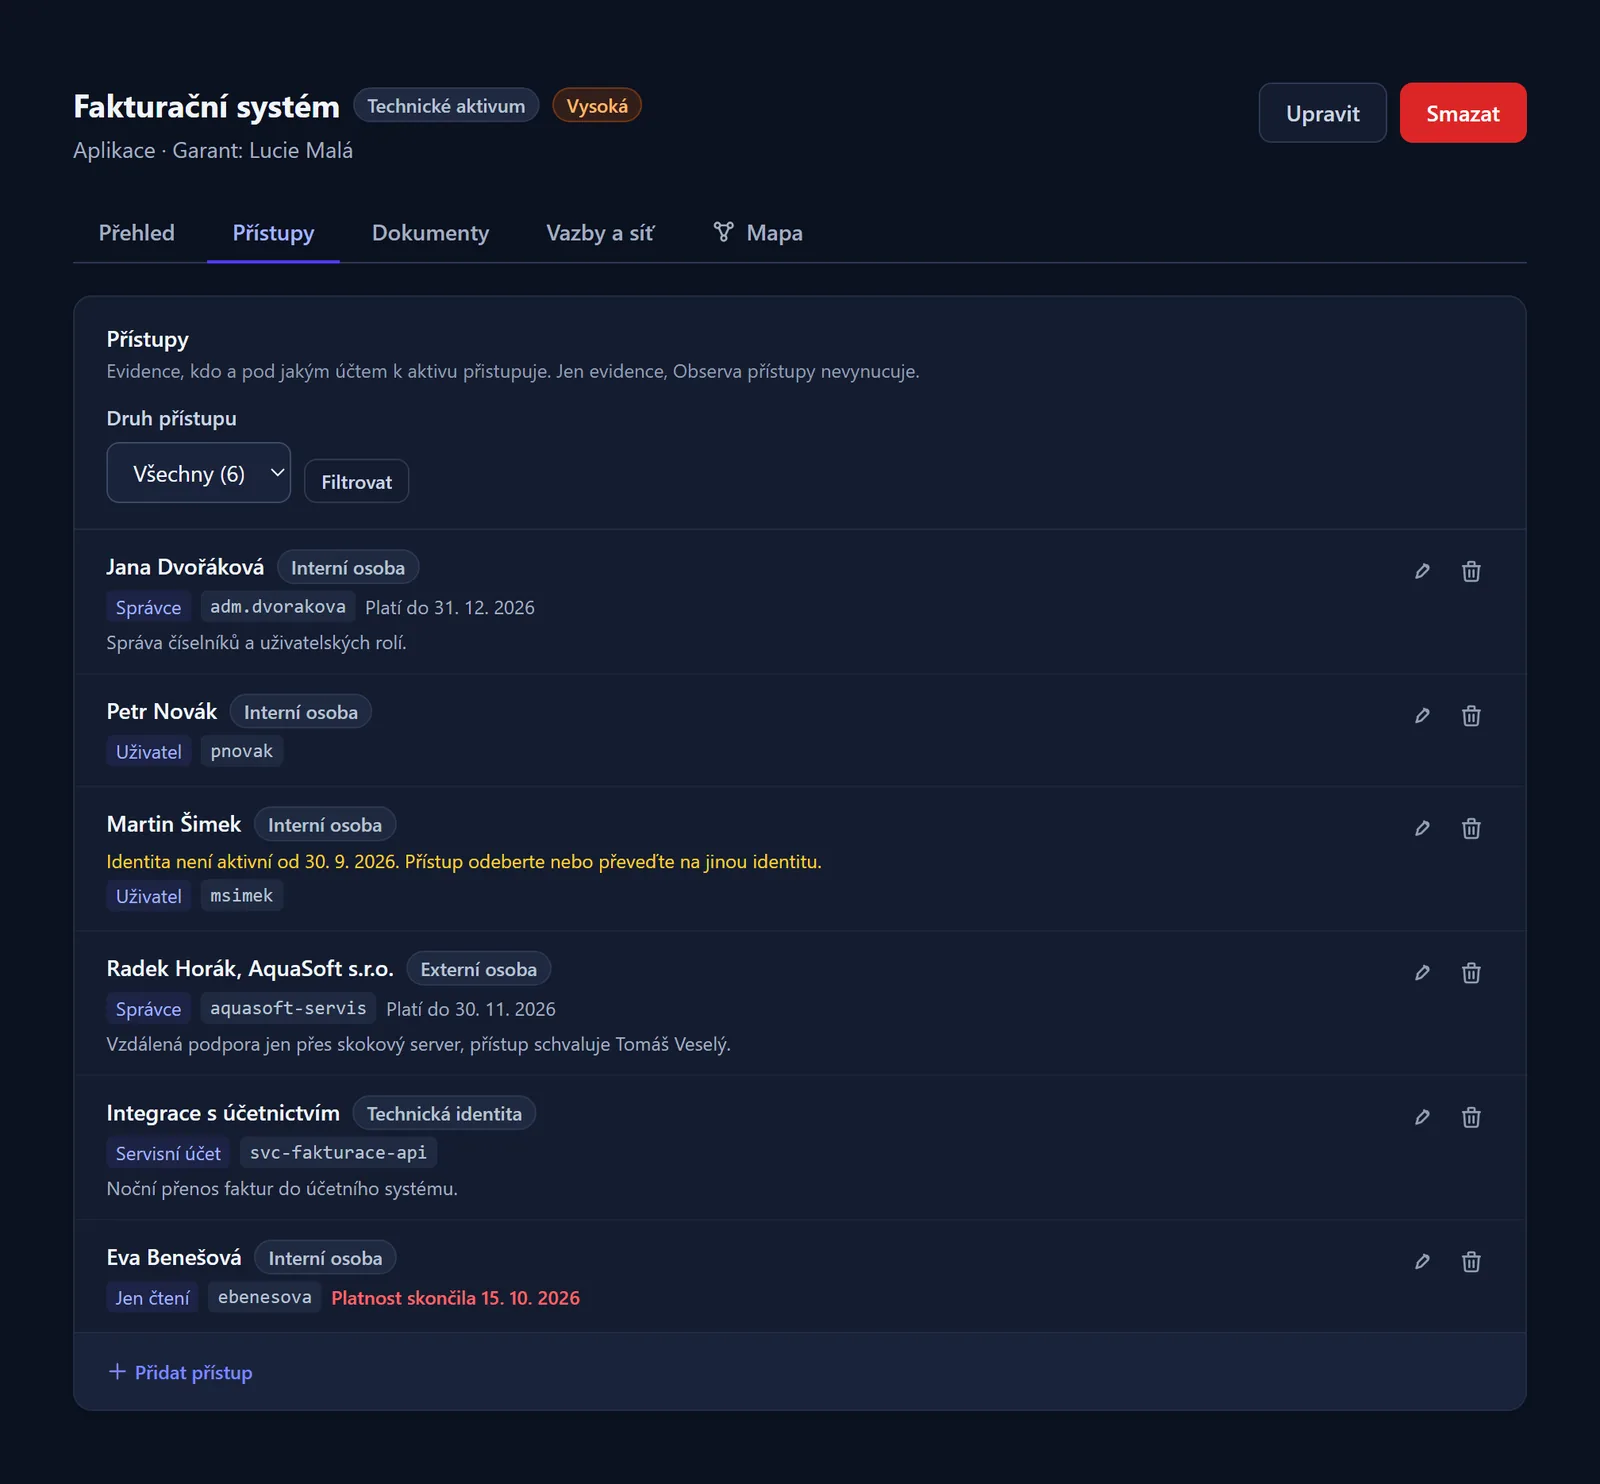
U každého aktiva evidujete, kdo k němu přistupuje a pod jakým účtem. Může jít o zaměstnance, pracovníky dodavatelů i technické účty, vždy s druhem přístupu a platností. Observa upozorní na identitu, která už není aktivní, i na přístup s prošlou platností. Při revizi přístupů tak hned vidíte, co odebrat. Observa přístupy jen eviduje, v cílových systémech je nevynucuje.

Záložka Přístupy u aktiva Fakturační systém se šesti evidovanými přístupy a upozorněním na neaktivní identitu

Aktiva, ne jen seznam serverů

Technické aktivum patří k podpůrnému (lidé, smlouvy, místnosti) a podpůrné k primárnímu (informace, služby). Nahoře stojí regulovaná služba, u DORA obchodní funkce. Dopad se spočítá sám.

Čtyři úrovně evidence

Nahoře je regulovaná služba, pod ní primární aktivum (informace, služba), podpůrné aktivum (personál, prostory, smlouvy) a technické aktivum (hardware, software, síť). Kategorie a třída jsou povinné, vlastní kategorii si můžete přidat.

Regulované služby a obchodní funkce

Primární aktiva přiřadíte k regulovaným službám podle § 3 zák. 264/2025 Sb. (seznam služeb je v příloze vyhl. 408/2025 Sb.). V profilu DORA je přiřadíte k obchodním funkcím a s odůvodněním určíte, zda jde o zásadní nebo důležitou funkci. Každá služba má parametry RTO, RPO, maximální dobu výpadku a hodinový dopad v Kč. Auditor tak uvidí, která služba je která.

CIA s děděním a přepsáním

Důvěrnost, integrita a dostupnost (CIA) se hodnotí na čtyřstupňové škále. Hodnoty se přenášejí z primárních aktiv na navázaná podpůrná a technická aktiva, vždy ta nejpřísnější. U konkrétního aktiva můžete zděděnou hodnotu přepsat.

BIA s finančním dopadem

U primárního aktiva nebo regulované služby evidujete hodinový dopad v Kč/h a celkovou ztrátu z incidentu v Kč. Podpůrná a technická aktiva dědí nejpřísnější dopad. Údaje slouží jako vstup pro model rizik FAIR i pro řešení incidentů.

Dopadová analýza podle vyhlášky

Deset oblastí hodnocení dle § 7 písm. e) a přílohy č. 1 (tab. č. 4) vyhl. 409/2025 Sb.: osobní údaje, právní povinnosti, finance, dobré jméno, zdraví a bezpečnost a další. Každá oblast má vlastní hodnocení a poznámku. Celkový dopad se spočítá automaticky, nebo ho zadáte ručně.

Vazby mezi aktivy

Podpůrná a technická aktiva propojíte s libovolným počtem primárních aktiv a zdědí od nich CIA i finanční dopad. Volné vazby typu „závisí na“ nebo „je součástí“ doplníte vlastním popisem. U technického aktiva navíc zaznamenáte jeho fyzické umístění.

Hromadný import z CSV

Aktiva hromadně exportujete i importujete přes CSV. Import nejdřív ukáže náhled. Existující záznam dohledá podle názvu počítače, IP adresy nebo jména a podle toho záznam vytvoří, nebo aktualizuje. Limity plánu hlídá u každého řádku zvlášť, ne až u celé dávky.

REST API pro CMDB

Přes REST API aktiva čtete, zakládáte i aktualizujete, jednotlivě i hromadně až po 500 záznamech v jednom volání. Přístup chrání token s omezeným oprávněním. Opakované volání se stejným záznamem nevytvoří duplicitu. ServiceNow, Jiru, vlastní CMDB i bezpečnostní skener napojíte během chvíle.

PDF s otiskem SHA-256

PDF profilu aktiva a PDF dopadové analýzy (10 oblastí) nesou forenzní otisk (SHA-256) a informaci o době archivace, s odkazem na § 7 vyhl. 409/2025 Sb. K dispozici je i PDF celého registru s hierarchií a statistikou.
Konkrétní paragrafy, které tento modul pokrývá

zák. 264/2025 Sb. § 3 a vyhl. 408/2025 Sb. (regulované služby) vyhl. 409/2025 Sb. § 7 a příloha č. 1 (řízení a hodnocení aktiv) ZKB 264/2025 Sb. § 12 (stanovený rozsah) ISO/IEC 27001:2022 A.5.8 ISO/IEC 27001:2022 A.5.9 NIS2 čl. 21(2)(i)

Přehled všech rámců a mapování →

Aktiva propojená s vyhláškou, ne jen tabulka v Excelu

Většina nástrojů vede aktiva jen jako seznam v CMDB. Observa navíc drží hierarchii, dědění hodnot a vazbu na § 12 zák. 264/2025 Sb. a § 7 vyhl. 409/2025 Sb. Auditor se tak nemusí ptát dvakrát.

Automatické dědění CIA a BIA z primárních aktiv na podpůrná a technická bez ručního přepisování stovek řádků.

Regulované služby s parametry RTO, RPO, maximální dobou výpadku a hodinovým dopadem v Kč na jednom místě. Slouží jako podklad pro plán kontinuity i hlášení incidentů.

Hodnocení v deseti oblastech podle § 7 písm. e) a přílohy č. 1 (tab. č. 4) vyhl. 409/2025 Sb. Celkové hodnocení se spočítá automaticky, nebo ho zadáte ručně.

Tříúrovňová analýza dopadů (hodinový dopad, celková ztráta a parametry RTO, RPO, maximální doba výpadku) jako přímý vstup do modelu FAIR v modulu Rizika.

Registr aktiv v PDF s hierarchií a rozložením hodnot CIA, profil aktiva a dopadová analýza navíc v PDF s forenzním otiskem (SHA-256) pro auditní stopu.

Import z CSV podle názvu počítače, IP adresy nebo jména pozná, zda záznam vytvořit, nebo aktualizovat. Limity plánu hlídá u každého řádku zvlášť.

Na co se ptají před nasazením

Můžeme naimportovat náš stávající CMDB?

Ano, přes CSV. Import nejdřív zobrazí náhled s počtem záznamů, které vytvoří a které aktualizuje. Existující záznam dohledá podle názvu počítače, IP adresy a názvu. Vzorovou tabulku CSV si stáhnete přímo v okně importu. Zatím nemáme hotové napojení na ServiceNow nebo Lansweeper bez vlastní integrace, je v plánu.

Jak funguje dědění CIA a BIA mezi úrovněmi aktiv?

Když navážete podpůrné nebo technické aktivum na primární, převezme nejpřísnější hodnoty CIA i finančního dopadu ze všech propojených primárních aktiv. Pokud potřebujete hodnotu u konkrétního aktiva přepsat, zapněte ruční nastavení a zadejte vlastní hodnotu. Dědění se zastaví, dokud ruční nastavení nezrušíte.

Co přesně obsahuje registr aktiv v PDF pro auditora?

Hierarchický výpis aktiv seřazený podle regulovaných služeb, rozložení hodnot CIA, počet aktiv podle kritičnosti a u každého záznamu vlastník i garant. K tomu samostatné PDF hodnocení dopadů podle § 7 vyhl. 409/2025 Sb. a PDF s detailem konkrétního aktiva včetně propojených rizik. Obě tato PDF nesou v patičce forenzní otisk (SHA-256) a údaj o standardní době archivace.

Jsme malá firma, opravdu potřebujeme čtyřúrovňovou hierarchii?

Podpůrná aktiva musíte určit a evidovat v obou režimech (§ 12 odst. 2 písm. c) a odst. 3 zák. 264/2025 Sb.). Jejich hodnocení a evidenci vazeb vyžaduje § 7 písm. f) a g) vyhl. 409/2025 Sb. jen v režimu vyšších povinností. Vyhláška 410/2025 Sb. hodnocení aktiv nestanoví. V režimu nižších povinností tak vystačíte s určením a evidencí aktiv bez hodnocení CIA. Pokud nevíte, do kterého režimu patříte, vyhodnotí to dotazník v modulu ZKB Compliance.

Vidíme historii změn na aktivu?

Ano. Každá změna aktiva (vytvoření, úprava CIA, změna vlastníka, smazání) jde do audit logu s časem, uživatelem a IP adresou. Audit log si stáhnete jako CSV nebo PDF. Dobu uchování auditního logu v platformě určuje tarif. Delší archiv si zajistíte pravidelným exportem. Záznamy událostí musí poskytovatel v režimu vyšších povinností uchovávat alespoň 18 měsíců (§ 22 odst. 5 písm. c) vyhl. 409/2025 Sb.). V režimu nižších povinností je uchovává po dobu, kterou si stanoví podle svých bezpečnostních potřeb (§ 9 odst. 3 vyhl. 410/2025 Sb.).

Registr aktiv připravený na kontrolu regulátora

Naimportujte aktiva přes REST API ze stávajícího CMDB nebo z CSV a doplňte regulované služby či obchodní funkce. Registr aktiv pak vyexportujete do PDF s hierarchií a statistikou, profil aktiva a dopadovou analýzu navíc s forenzním otiskem (SHA-256).